SERVIZI E ASSISTENZA
Recupero dati da supporti danneggiati, sicurezza informatica attiva, perizie forensi digitali e sviluppo software/script su misura per privati e aziende.
FORENSIC HUB
L'ecosistema professionale definitivo per le indagini digitali su Windows. Offriamo soluzioni indipendenti e complementari progettate per coprire ogni esigenza investigativa e formativa: dal database metodologico ForensicHub Pro alle simulazioni di Forensic Case Lab Pro, fino alle acquisizioni con C-Lab TriagePro, all'analisi multimediale con Video & Image Forensic, al mirroring forense di Android Forensic Preview, alla steganografia e cifratura militare di CryptoSteg Enterprise, al controspionaggio e cyber deception di BlackBox Suite e alla difesa attiva anti-ransomware ed enclave RAM di Ironclad.
GOVERNO E P.A.
Piattaforma investigativa AIDEN, correlazione automatica reati e analisi forense certificata per Pubbliche Amministrazioni e Forze dell'Ordine.
M2Labs - Cyber Security & Data Recovery
PROTEGGIAMO, RECUPERIAMO E RIPARIAMO OGNI ASPETTO DELLA TUA VITA DIGITALE
Con la garanzia del risultato (No Result, No Fee)
Polo tecnologico di Informatica Forense CTU/CTP, difesa attiva endpoint da ransomware (Ironclad), cyber-deception contro dipendenti infedeli e sabotaggi interni (BlackBox Suite), steganografia militare e suite software peritali proprietarie.
SERVIZI PERITALI E IT
Servizi di Informatica Forense, Indagini Cyber e Soluzioni IT
M2Labs offre consulenza tecnica specializzata (CTU/CTP) e perizie informatiche legali a Torino e su tutto il territorio nazionale, recupero account compromessi o violati (servizio esclusivo ad alta efficacia), analisi di sicurezza e vulnerabilità, indagini OSINT, recupero dati professionale, sviluppo software personalizzato e realizzazione di siti internet ed e-commerce professionali. Operiamo seguendo i più rigorosi standard di catena di custodia e validità scientifica delle prove.
POLITICA NO RESULT, NO FEE: Per gli interventi di recupero dati ed emergenze cyber lavoriamo con la garanzia del risultato. Se non è possibile recuperare le informazioni o risolvere l'incidente tecnologico, non paghi assolutamente nulla.
Configuratore Prezzi & Soluzioni
Rispondi a due domande per trovare subito la soluzione più adatta a te.
1. Qual è il tuo ambito?
2. Quali sono le tue necessità? (Scelta multipla)
Di quale software hai bisogno? (Scelta multipla)
Linee Guida & Check-list Operative
Procedure standard per l'acquisizione e l'analisi forense di sistemi Windows, macOS, Mobile e reti.
Triage Rapido & Acquisizione Live
Strumento portatile offline per estrazione rapida di RAM, registri e file di log con report cifrato.
Addestramento Pratico & Simulatori
Laboratorio virtuale con casi d'indagine interattivi, console CLI e simulatori di tool di settore.
Analisi Foto, Video & Metadati
Verifica integrità file multimediali, analisi steganografica LSB ed estrazione metadati EXIF.
Noi ti proponiamo...
Ecco le soluzioni consigliate su misura per le tue necessità:
Recupero Dati
Recuperiamo file e dati cancellati o inaccessibili da hard disk danneggiati, SSD corrotti, chiavette USB, NAS e smartphone. Utilizziamo camere bianche e tecnologie avanzate.
Richiedi Intervento →
Recupero Account
Recupero di account compromessi, violati o hackerati su piattaforme social (Instagram, Facebook, LinkedIn), email (Gmail, Outlook) e account aziendali.
Richiedi Intervento →
Perizie Malware & Spyware
Analisi approfondita di dispositivi sospetti per identificare malware, trojan o spyware spia. Redazione di perizie informatiche con valore legale.
Richiedi Intervento →
Protezione da Truffe
Prevenzione e risposta ad attacchi informatici, phishing e frodi finanziarie online. Ti aiutiamo a tracciare i flussi finanziari e a proteggere la tua identità digitale.
Richiedi Intervento →
Consulenza IT & CTP/CTU
Consulenza peritale di parte (CTP) o d'ufficio (CTU) per contenziosi civili e penali. Supporto legale completo, audit IT ed assistenza informatica altamente qualificata.
Richiedi Intervento →
Indagini OSINT
Investigazioni digitali approfondite su fonti aperte, OSINT societario, reputazione online e tracciamento di informazioni pubbliche.
Richiedi Intervento →
Sviluppo Siti Web
Creazione di siti internet moderni, veloci, reattivi e ottimizzati SEO per massimizzare la presenza online di professionisti e aziende.
Richiedi Intervento →
Script & App su Misura
Progettiamo e sviluppiamo software personalizzati, script di automazione dati e applicativi desktop/web su misura per privati, liberi professionisti e aziende di ogni settore.
Richiedi Intervento →
Preventivi Trasparenti
Tariffazione chiara e preventivi trasparenti concordati prima di iniziare il lavoro.
Massima Privacy
Trattamento sicuro dei dati protetto da rigorosi accordi di riservatezza (NDA).
Tecnologia d'Avanguardia
Strumentazione forense avanzata per il recupero in camera bianca o in laboratorio.
Intervento Rapido
Tempi di risposta rapidissimi per le emergenze e ritiro del dispositivo gratuito (solo per l'Italia).
Security Lab: Verifica la sicurezza della tua password
Inserisci una password per calcolare in tempo reale l'entropia crittografica e il tempo stimato di brute-force utilizzando un cluster GPU.
Entropia Crittografica:
0 bits
Grado di Sicurezza:
Molto Debole
Tempo di violazione stimato (1x RTX 4090 GPU):
Immediato (< 0.01 sec)
Tempo di violazione stimato (Cluster GPU M2Labs):
Immediato
Nota sulla Sicurezza: La verifica viene eseguita interamente in locale sul tuo browser. Nessun dato viene trasmesso o memorizzato sui nostri server, garantendo la totale riservatezza in conformità al GDPR.
Tariffe trasparenti e competitive
Privacy, riservatezza e sicurezza garantita
Tecnologie all'avanguardia
Rispondiamo alle richieste entro 2 ore
Basta solo contattarci,a tutto il resto pensiamo noi
Ti supportiamo passo passo nella risoluzione del problema e ti offriamo, se necessario, anche un servizio GRATIS di ritiro e riconsegna dei dispositivi (solo per l'Italia).
Configuratore di Strategia Forense CTP / CTU
Configura il tuo scenario in 3 semplici fasi per determinare la corretta metodologia forense.
Strategia Investigativa Forense Consigliata
Metodo di Preservazione
Copia Bit-Stream hardware (Write-Blocker)
Standard & Normative Applicate
ISO/IEC 27037 & Legge 48/2008 (Firma e Asseverazione CTP)
Descrizione Tecnica
Acquisizione forense fisica e bit-to-bit del dispositivo, con verifica crittografica SHA-256 e redazione della catena di custodia.
L'AZIENDA
La tua sicurezza digitale è la nostra priorità da oltre vent'anni
M2Labs opera con personale altamente qualificato formato da ingegneri informatici e tecnici specializzati in indagini digitali forensi e recupero dati.
Esperienza e Professionalità al Tuo Servizio
Da più di 20 anni operiamo nel settore della sicurezza informatica e del recupero dati, offrendo soluzioni professionali e affidabili a privati e aziende su tutto il territorio nazionale. La nostra esperienza consolidata ci permette di affrontare anche le emergenze tecnologiche più complesse con competenza e professionalità.
20+ Anni
Di attività sul campo nelle indagini digitali e nella sicurezza informatica.
Ingegneri & Periti
Personale qualificato formato da esperti peritali iscritti ad Albi CTU/CTP.
Certificazioni
Certificazioni di livello internazionale nel settore cybersecurity (CISCO, SANS, CEH).
CISCO CERTIFIED
SANS GIAC
EC-COUNCIL CEH
ISO/IEC 27037
TESTIMONIANZE
Cosa dicono di noi
★★★★★
"15 anni di foto di famiglia recuperati da un hard disk che sembrava completamente morto. Servizio professionale e prezzi super onesti."
MS
M. S.
Cliente Privato★★★★★
"Il mio ex partner aveva installato a mia insaputa un software spia sullo smartphone, prontamente identificato e rimosso con perizia legale."
LR
L. R.
Cliente Privato★★★★★
"Recuperato account Instagram con più di 10.000 follower in meno di 24 ore. Davvero eccezionali, super consigliati."
AB
A. B.
Libero ProfessionistaForensic Hub & Case Lab
L'ecosistema professionale definitivo per le indagini digitali su Windows. Offriamo soluzioni indipendenti e complementari progettate per coprire ogni esigenza investigativa e formativa: dal database metodologico ForensicHub Pro alle simulazioni di Forensic Case Lab Pro, fino alle acquisizioni con C-Lab TriagePro, all'analisi multimediale con Video & Image Forensic, al mirroring forense di Android Forensic Preview, alla steganografia e cifratura militare di CryptoSteg Enterprise, al controspionaggio di BlackBox Suite e alla difesa attiva anti-ransomware di Ironclad.
La Tua Suite Software Forense
Database Metodologico
ForensicHub Pro
Database metodologico di riferimento con 240+ procedure operative passo-passo per Windows, macOS, Mobile e Cloud.
Simulatore Pratico
Case Lab Pro
Addestramento forense pratico con 305+ casi reali ed emulatori interattivi di FTK Imager, Autopsy e BitLocker.
Live Acquisition Suite
C-Lab TriagePro
Suite portatile per il triage rapido e l'acquisizione di prove (Sistema, Cloud, Cripto, Chat, RAM) offline con report firmato.
Analisi Multimediale
Video & Image Forensic
Modulo forense avanzato per l'indicizzazione rapida, estrazione metadati EXIF/GPS e verifica di integrità di foto e video con certificazione SHA-256.
Gestione Truffe Online
Aiden Platform
Gestione completa delle procedure per truffe online: dall'estrazione automatica della denuncia alla redazione del verbale, fino al CNR finale.
Mobile Forensics
Android Forensic Preview
Triage e preview live a bassissima latenza per dispositivi Android, controllo remoto da PC, screencap da framebuffer e log di audit crittografico (SHA-256).
In Arrivo
In Arrivo • Steganografia & AES-256
CryptoSteg Enterprise
Piattaforma difensiva all-in-one: unisce steganografia invisibile (PNG/PDF/WAV), crittografia militare AES-256-GCM, scambio client a installazione zero (HTML Vault), tracciamento anti-leak zero-width e negabilità plausibile.
In Arrivo
Dipendente Infedele & Cyber Deception
BlackBox Suite
Piattaforma di contrasto al dipendente infedele, sabotaggi aziendali e controspionaggio: honeytokens esca, Canary trap anti-foto per identificare fughe di dati, Dead Man's Switch e custodia fiduciaria Shamir.
In Arrivo
In Arrivo • Anti-Ransomware & RAM Enclave
IRONCLAD
Difesa attiva anti-ransomware con trappole canary prioritarie (!00_), rilevamento entropico Shannon in tempo reale, process kill <15ms ed Enclave RAM volatile a zero impronta SSD.
Database Operativo
ForensicHub Professional
La guida metodologica definitiva per l'acquisizione e l'analisi di prove digitali. Pensata per consulenti tecnici ed investigatori, garantisce la conformità delle operazioni grazie a riferimenti normativi costantemente aggiornati.
-
240+ Guide Operative Dettagliate Procedure passo-passo per Windows, macOS, acquisizioni live, RAM, network, steganalisi, email, cloud e dispositivi mobili.
-
Conformità Internazionale ed E-Evidence Doppia giurisdizione (italiana/internazionale) con note relative alla Convenzione di Budapest ed ai regolamenti E-Evidence 2026.
-
Ricerca e Consultazione Offline Pannello di ricerca istantaneo e consultazione locale in ambienti air-gapped sicuri per proteggere l'integrità del laboratorio.
● FORENSICHUB: WHATSAPP DISPOSSESSION
RICERCA GUIDE...
0:00
Fase 1: Selezione Procedura WhatsApp
01RICERCA
02ISOLAMENTO
03ESPORTA
04HASH
05VERBALE
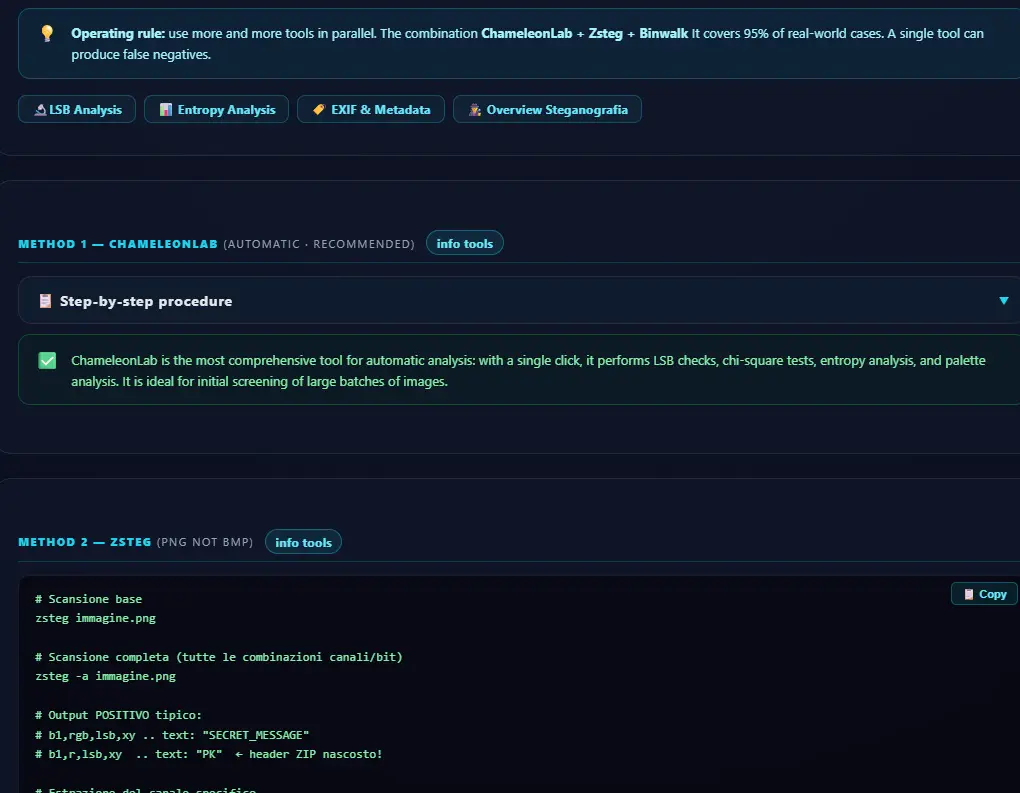
Procedure operative dettagliate con comandi CLI pronti all'uso e note legali
Manuale di linee guida operative per il primo intervento informatico e repertamento
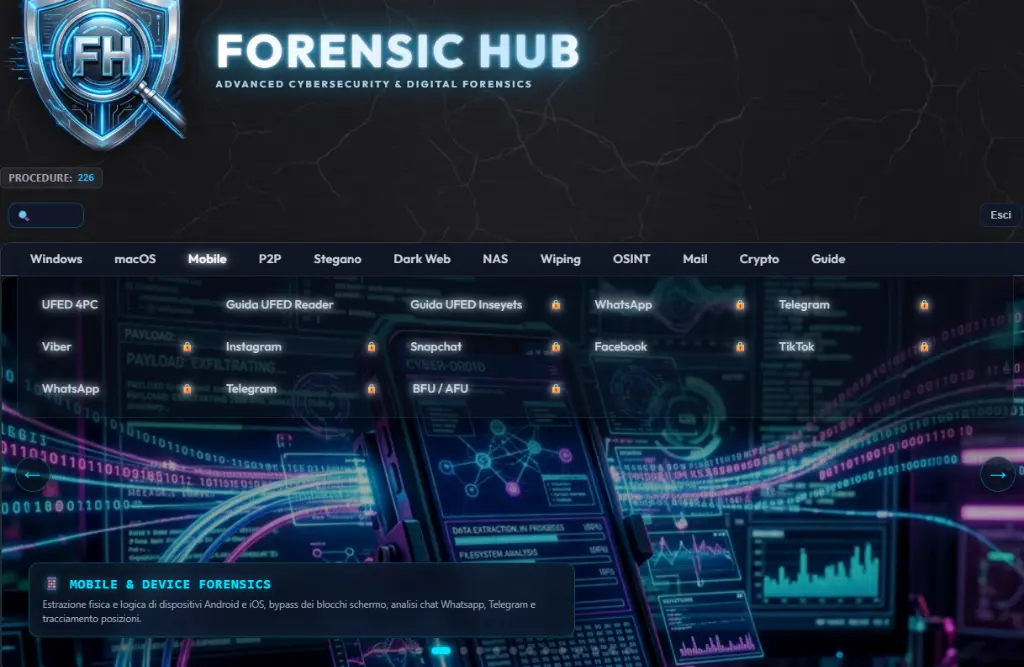
Modulo Mobile & Device Forensics con bypass blocchi schermo e analisi chat
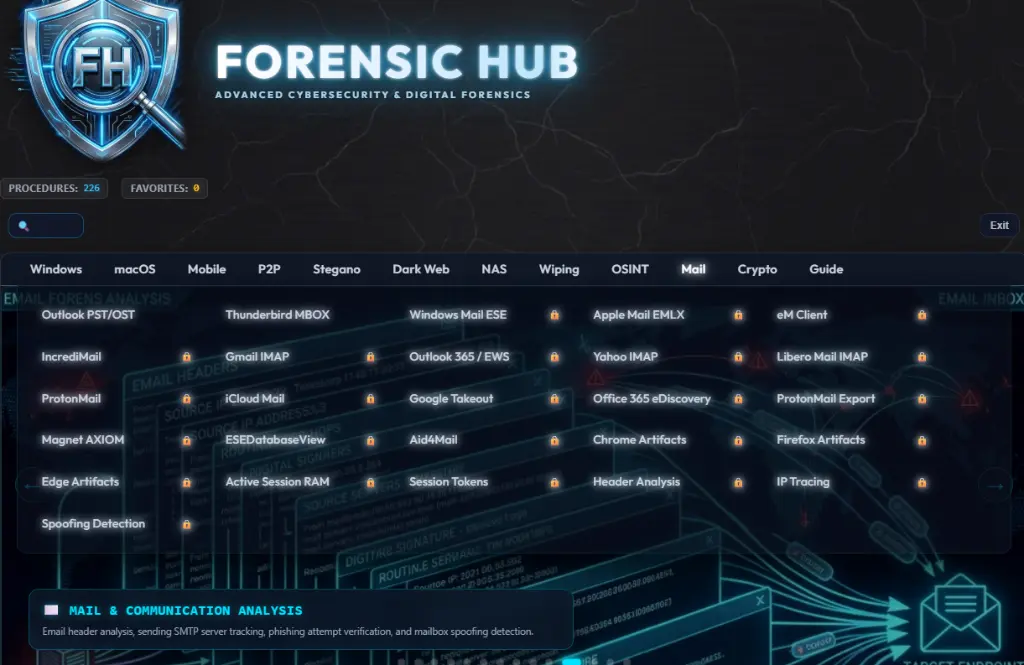
Analisi intestazioni email, tracciamento server SMTP e spoofing detection
Temi Metodologici Trattati in ForensicHub
Desktop Windows
Analisi Registro, Prefetch, Shellbags, Shadow Copies e recupero chiavi crittografiche BitLocker.
macOS & Linux
Struttura file system APFS, estrazione Unified Logs, FileVault, cronologia shell e cronjobs.
Mobile & App Forensics
Estrazioni logiche ADB Android, analisi database SQLite di WhatsApp/Telegram, backup crittografati iOS.
Network & Wireshark
Analisi pacchetti PCAP (Wi-Fi/Ethernet), log dei router, incident response e triage NAS di rete.
Analisi E-Mail
Lettura intestazioni SMTP, tracciamento IP, spoofing detection, truffe PEC e analisi phishing.
Rete, OSINT & Dark Web
Indagini Tor browser, tracking indirizzi IP, leak hunting e investigazioni su identità digitali.
Blockchain & Stego
Tracciamento flussi Bitcoin/Ethereum, analisi smart contract, transazioni DeFi ed esploratori di blocchi.
Steganografia & EXIF
Rilevamento LSB con tool automatizzati (ChameleonLab, Zsteg), calcolo entropia e metadati EXIF.
Timeline di un Cyber Incidente
Seleziona una fase dell'attacco per simulare le evidenze digitali e scoprire i moduli operativi associati.
✉️
Fase 1: Accesso Iniziale (Phishing Mail)
L'attaccante esegue l'invio di mail di phishing mirate per sottrarre credenziali o installare malware tramite allegati dannosi.
Metodi & Guide (ForensicHub)
Analisi Header SMTP, Spoofing Detection, Tracciamento IP
Laboratori Pratici (Case Lab)
Analisi Email Phishing, Tracciamento Mailbox, Estrazione Allegati
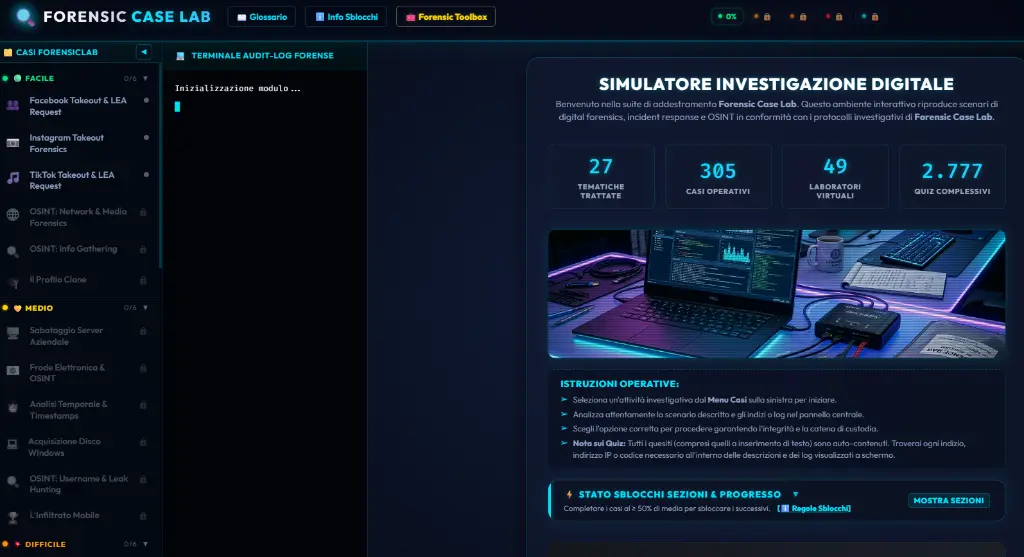
Piattaforma di addestramento pratico con oltre 240+ Guide e 305+ Casi Investigativi
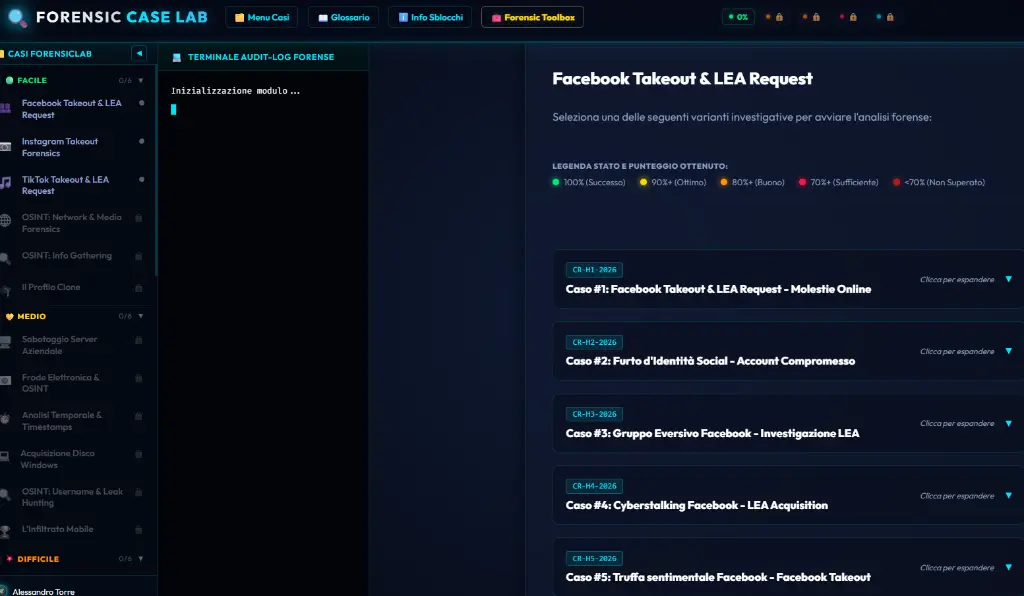
Selezione dei casi operativi e delle varianti investigative
Simulatori forensi grafici (FTK Imager, Autopsy, USB Detective, BitLocker) e CLI
Laboratorio Investigativo
Forensic Case Lab
La piattaforma interattiva definitiva per l'addestramento pratico. Affronta casi di indagine reali all'interno di una console forense simulata, impara l'uso delle CLI dei tool reali e testa le tue abilità.
-
37+ Laboratori Virtuali & 305+ Casi Pratici Un ecosistema di addestramento ultra-immersivo con 305+ casi operativi reali suddivisi in categorie Facile, Medio, Difficile e i casi segreti del Vault cifrato, con un sistema di avanzamento persistente offline.
-
Terminali CLI & Simulatori Live Boot (PALADIN/CAINE) Simula l'avvio in modalità Live Boot forense con una console terminale interattiva reale. Digita comandi (lsblk, mount, volatility), gestisci il write-blocking hardware per non alterare i supporti, ed esegui copie con l'emulatore Guymager.
-
Emulatori Forensi Grafici (FTK Imager, Autopsy, USB Detective, BitLocker) Accedi a repliche fedeli di tool reali: esegui copie E01 e dump di RAM con FTK Imager Fluent, decifra partizioni BitLocker con gestione eventi di tastiera, analizza chiavi di registro USB con USB Detective ed esplora reperti con l'emulatore Autopsy.
Progressione con Avanzamento e Sblocchi
Forensic Case Lab è strutturato con una logica a livelli: sbloccando le singole fasi investigative (5 per i casi standard, 8 per i casi segreti del Vault) accumuli punti esperienza e sblocchi automaticamente i laboratori successivi. Il salvataggio del progresso è persistente e locale per rispettare la riservatezza offline.
Il set completo include ben 305+ casi investigativi reali ed oltre 240+ laboratori e guide (con fasi pratiche basate su CLI terminal, quiz ad alta pressione e simulatori grafici di incident response).
Composizione Didattica del Lab
-
Console Bash & Editor Nano Ambiente Linux simulato in cui eseguire comandi come ls, sha256sum, volatility, e redigere note con nano.
-
Simulatore FTK Imager Replica di FTK Imager per Windows 11 per creare copie forensi (E01/RAW) ed eseguire dump della RAM.
-
Maratona Investigativa Modalità di quiz ad alto ritmo con sistema a 3 vite e timer da 60s per verificare la prontezza operativa.
Scenari Investigativi Pratici in FCL
Social Media Takeout
Analisi archivi esportati da Facebook, Instagram, TikTok e stesura di richieste LEA conformi.
OSINT & Info Gathering
Raccolta informazioni su leak database, tracking username, email e telefoni (Sherlock, HIBP).
Server Sabotage
Analisi log di audit del server, attacchi interni, manipolazione file e incident response aziendale.
E-Mail Forensics
Analisi intestazioni SMTP, tracciamento indirizzi IP mittenti e rilevamento spoofing e phishing.
Timeline & Metadati
Analisi cronologica degli eventi (MACB), verifica dei timestamp dei file e integrità dei metadati.
Acquisizione & FTK
Creazione di copie forensi (E01/RAW), RAM dump e navigazione file system con FTK Imager.
Mobile & Chat
Estrazioni logiche Android, bypass blocchi schermo ed estrazione database SQLite (WhatsApp/Telegram).
Steganografia & Decrypter
Rilevamento LSB con Zsteg, decifratura e sblocco dei casi segreti del Vault ad 8 fasi.
Case Lab Live Preview
CASE-LAB-SHELL v3.0.5
Simulatore di Console Forense
Fai un test pratico di Forensic Case Lab. Digita un comando reale di digital forensics nella console interattiva qui sotto (ad esempio: help, volatility, mount, autopsy).
>_
Simulatore Interattivo Case Lab
Metti alla prova le tue abilità investigative. Avvia la console simulata e risolvi una mini-missione di estrazione prove digitali (Caso WhatsApp).
[System Initialization Successful]
caine-forensics#
Challenge Investigativa: Trova l'Intruso
Metti alla prova le tue abilità di analista. Esamina gli indizi raccolti in un attacco reale e rispondi al quesito.
[Windows Event Log - ID 4688: A new process has been created]
Timestamp: 2026-08-02 03:14:10 UTC
Subject Security ID: S-1-5-18 (SYSTEM)
New Process Name: C:\Windows\System32\cmd.exe
Parent Process Name: C:\Windows\explorer.exe
Process Command Line: cmd.exe /c "powershell -ep bypass -File C:\Users\Public\update.ps1"
[Netstat active TCP connections / Sysmon DNS query logs]
Timestamp: 2026-08-02 03:14:12 UTC
Source IP: 192.168.1.104:49281 (Local PC)
Destination IP: 185.220.101.5:443 (Tor Exit Node)
Connection State: ESTABLISHED
Threat Intelligence: IP address flagged for malicious beaconing and C2 communication.
[Prefetch Artifact Parser - POWERSHELL.EXE]
Executable: POWERSHELL.EXE-A2D819BC.pf
Run Count: 28
Last Run: 2026-08-02 03:14:11 UTC
Referenced Files: \DEVICE\HARDDISKVOLUME3\USERS\PUBLIC\UPDATE.PS1
Volume Serial: 4E8A-9A23
Domanda: Quale processo padre (parent process) ha avviato l'esecuzione della riga di comando sospetta?
💡 Nota: Questo esercizio interattivo è solo un primo passo per illustrare come sono configurati i test base. Nella piattaforma completa, i test comprendono numerose domande approfondite per ciascun argomento specifico.
Live Acquisition Suite
C-Lab TriagePro
Forensic Intelligence Suite — Triage rapido e acquisizione prove live da pendrive forense.
C-Lab TriagePro è una suite forense portatile di nuova generazione progettata per l'acquisizione rapida di prove digitali. Gira in modalità completamente self-contained (nessuna installazione richiesta) direttamente da chiavetta USB su computer Windows, macOS e Android.
Grazie a un'interfaccia web moderna accessibile su localhost:3001, l'operatore può avviare acquisizioni granulari o preimpostate, tracciare il tempo del triage e generare report certificati pronti all'uso giudiziario.
🎯 Per Chi è Destinato
Polizia Giudiziaria & Forze dell'Ordine
Sopralluoghi, sequestri informatici immediati, triage fiscale e analisi criptovalute sul posto.
Consulenti Tecnici (CTU/CTP) & Magistratura
Acquisizione prove certificate, catena di custodia digitale e perizie forensi civilistiche/penali.
Aziende & Incident Response
Investigazioni aziendali interne, e-discovery, e contenimento delle fughe di dati aziendali.
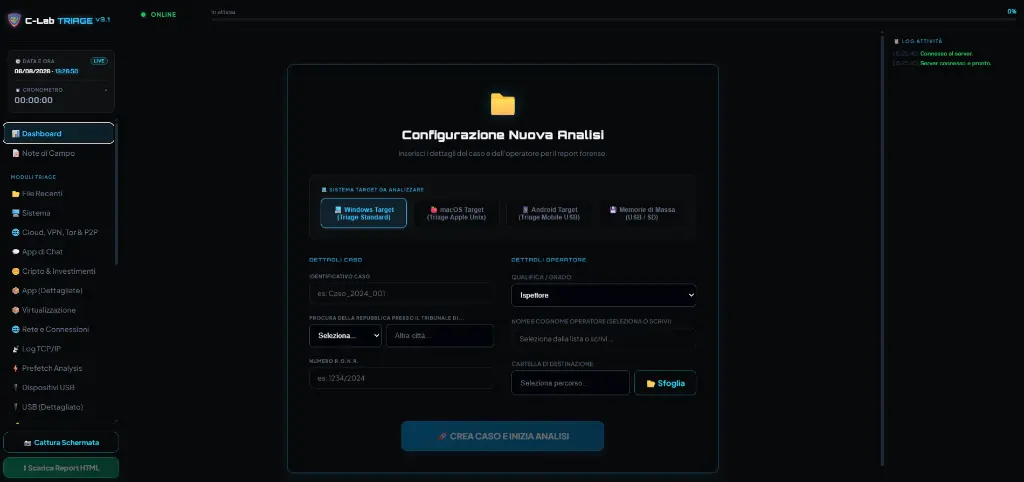
Configurazione della nuova analisi forense - Selezione del target e inserimento dettagli del caso
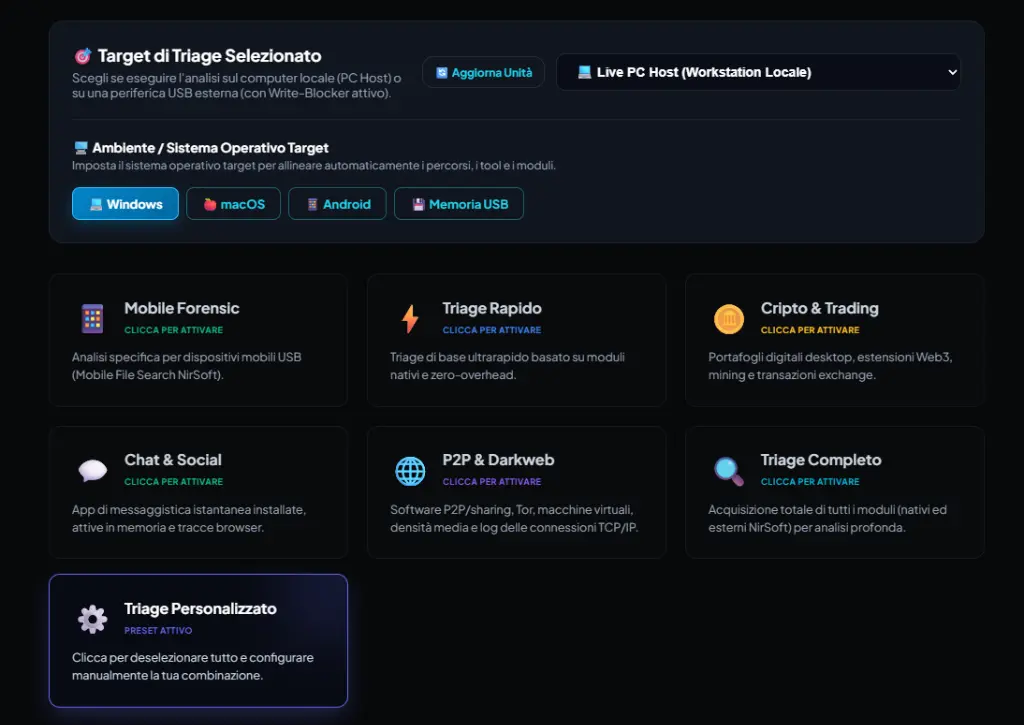
Pannello moduli di triage e target di acquisizione - Selezione dei moduli e dell'ambiente operativo
🔍 Moduli Triage & Copertura Dati
Filtra per categoria per esplorare in dettaglio quali artefatti forensi raccoglie la suite in automatico.
| Modulo Triage | Cosa raccoglie in automatico |
|---|
🛠️ Tool Forensi Integrati
TriagePro include strumenti industriali avanzati pre-configurati per scenari investigativi specifici.
 RAM DUMP
Acquisizione RAM
Rilascia in tempo reale un dump completo della memoria volatile del sistema per rilevare malware in esecuzione e chiavi crittografiche.
 SINGLEFILE
Cattura Web Forense
Salva pagine web complete in un singolo file HTML autosufficiente ad altissima fedeltà grafica, con supporto ad auto-scroll per i social.
 RIPGREP-ALL
Ricerca Contenuto (RGA)
Scansione e ricerca di stringhe testuali in tempo record dentro file Office, email, archivi ZIP/RAR e PDF bloccati o corrotti.
 ADB FORK
Mobile Forensic Bridge
Connessione nativa via protocollo ADB a telefoni Android collegati, con dump del file system, estrazione log e analisi delle app.
 DECRYPT-DET
Rilevatore Dischi Cifrati
Identifica volumi cifrati attivi o bloccati (BitLocker, VeraCrypt, PGP) prima dello spegnimento della macchina.
 USB-DEVIEW
Tracciamento Periferiche
Ricostruisce la cronologia completa di tutti i dispositivi USB connessi in passato, con seriale e timestamp.
 P2P-PARSER
Parser Traffico P2P
Scansione dei database locali dei client Torrent ed eMule, estraendo file condivisi e cartelle.
 VSS-EXTRACT
Estrattore Shadow Copies
Accede al servizio VSS per montare e ispezionare versioni storiche del file system, recuperando cancellati.
Capacità della Suite
8
Moduli Operativi
RAM, Decrypt, Browsers, System, Registry, VSS, P2P, ADB Mobile
25+
Tools Forensi Integrati
Utility ed eseguibili di estrazione integrati direttamente nella suite
120+
Funzioni di Estrazione
Controlli automatici e tipi di artefatti estraibili
🛡️ Sicurezza & Garanzia Forense
-
Nessuna Traccia (Zero Footprint) Il software opera interamente in RAM e carica le prove sulla pendrive forense. Nessun file modificato o scritto sull'OS target.
-
Operatività Offline Garantita Zero connessione internet richiesta. TriagePro non invia telemetria ed è protetto contro attacchi esterni in Rete Locale.
-
Anti-Screenshot & DevTools block Previene l'ispezione locale o la cattura illecita di dati coperti da segreto investigativo.
Cyber Security Lab: Simulatore Network IDS & IPS
Simula un attacco DDoS o exploit e verifica la reazione difensiva con firewall e monitoraggio IDS attivo.
Stato Protezione IPS/IDS:
🛡️ PROTEZIONE ATTIVA (Consigliato): Il modulo IPS/IDS controlla il traffico in tempo reale. Se lanci l'attacco, il Firewall bloccherà l'indirizzo IP dell'hacker salvaguardando il database. Premi "Avvia Attacco Simulato" per testarlo!
IDS Surveillance Console Output
[SYSTEM] Network Intrusion Detection System inizializzato.
[STATUS] In ascolto su interfaccia eth0 (promiscuous mode)...
Analisi Multimediale
Analisi Video & Immagini
Digital Forensics, Triage Multimediale ed Estrazione Metadati per Investigazioni e Procedimenti Giudiziari.
Il modulo Analisi Video & Immagini (TriagePro v3.1) consente l'indicizzazione rapida, l'analisi approfondita dei metadati e la verifica di integrità dei file multimediali presenti su memorie locali, USB, SD Card o smartphone. Abbate a pochi minuti le perquisizioni multimediali su terabyte di dati, isolando automaticamente gli elementi di rilievo.
Opera in modalità Read-Only e calcola simultaneamente gli hash crittografici SHA-256 e MD5 per ciascun file analizzato, certificando l'evidenza digitale per prevenire qualsiasi contestazione di alterazione.
🎯 Per Chi è Destinato
Forze dell'Ordine & Polizia Giudiziaria
Triage speditivo durante le perquisizioni, identificando al volo tracce e file d'interesse investigativo senza sequestri di massa.
Consulenti Tecnici (CTU/CTP)
Relazioni tecniche asseverate con estrazione di metadati certificati e hash inattaccabili in sede processuale civile e penale.
Avvocati & Studi Legali
Indagini difensive ai sensi dell'art. 391-octies c.p.p., cause di infedeltà, proprietà intellettuale o diffamazione online.
● VIDEO & IMAGE FORENSIC SCANNER
IMPORTAZIONE IN CORSO...
0:00
Fase 1: Importazione & Integrità
01
HASH
02
EXIF/GPS
03
ELA
04
STEGO
05
REPORT
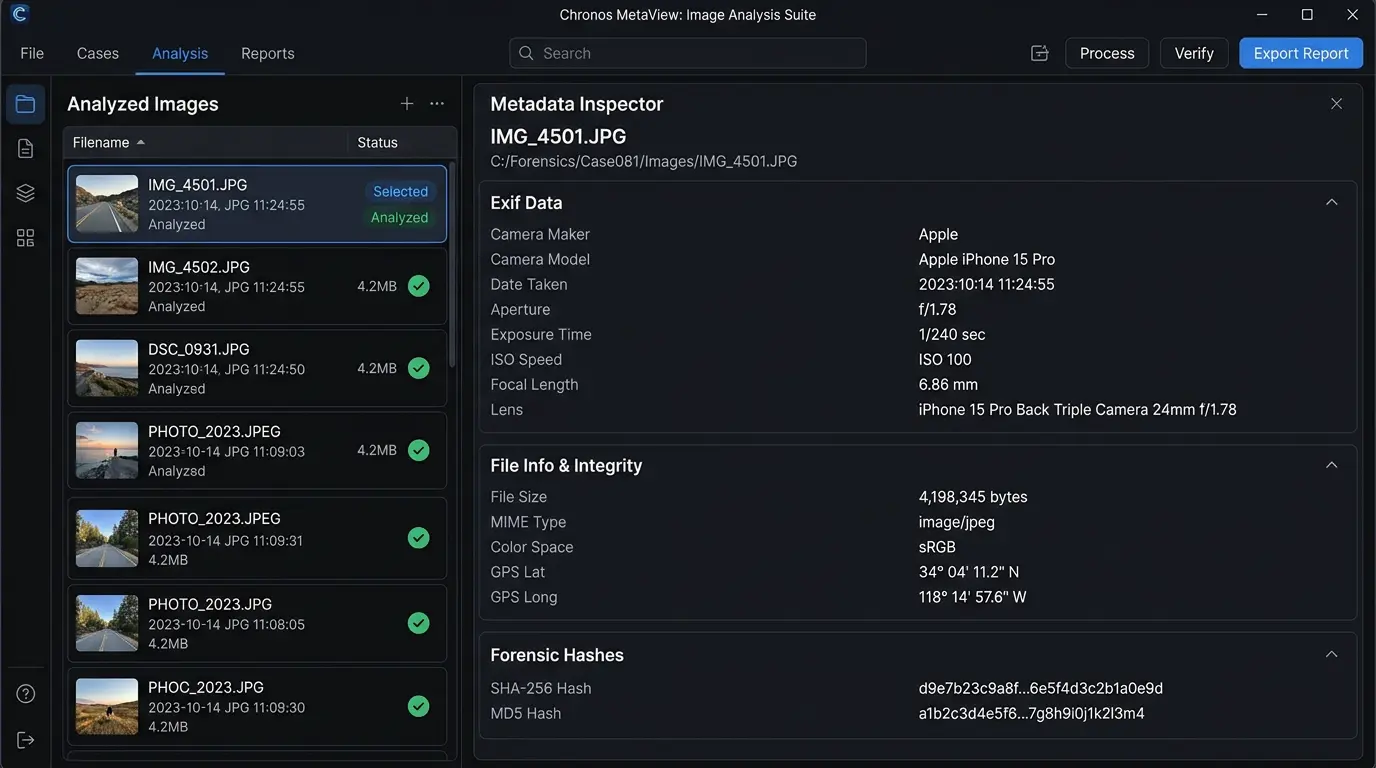
Analisi approfondita metadati EXIF - Rilevamento modello dispositivo e data di scatto originaria
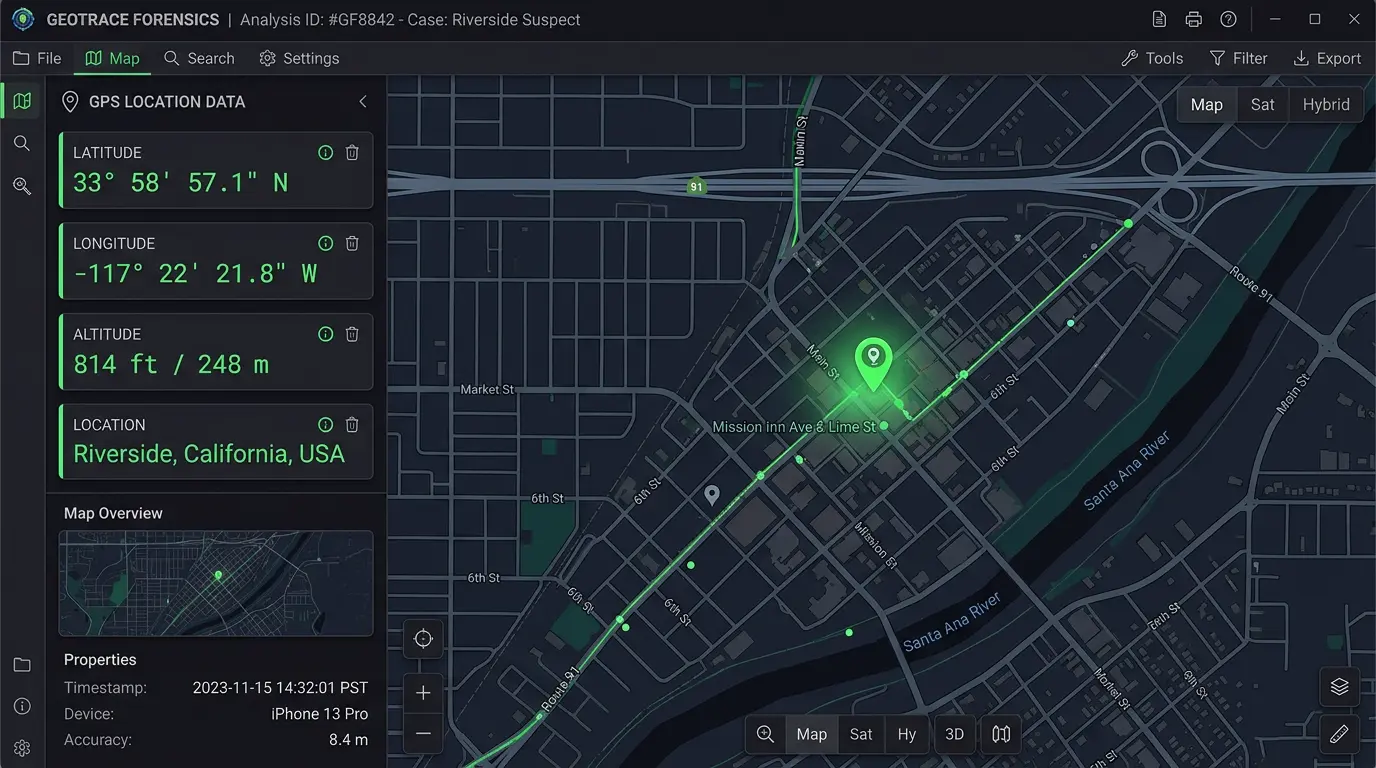
Geolocalizzazione GPS e mappatura - Verifica del luogo dell'evento e tracciamento percorso
⚙️ Metodologia Tecnica & Forense
Scansione Magic Bytes
Analisi binaria reale del file per identificare file multimediali rinominati o camuffati con estensioni fittizie (es. .dll).
Metadati EXIF & GPS
Estrazione di coordinate GPS (Lat/Long/Alt), data/ora originale di scatto, modello dispositivo hardware e parametri ottici.
Struttura Video Container
Rilevamento di codec (H.264/H.265), risoluzione (4K, 1080p), FPS, Aspect Ratio, Bitrate e durata esatta al millisecondo.
🛡️ Conformità Forense Certificata
Il modulo opera in stretta aderenza allo standard internazionale ISO/IEC 27037 (acquisizione e trattamento delle prove digitali) e alla Legge 48/2008.
Laboratorio di Analisi Avanzata & Decodifica
Trascina il cursore per ripercorrere le fasi di un'indagine forense su reperti multimediali compromessi.
TRASCINA / CLICCA ⇄
ACQ
EXIF
ELA
STEGO
REP
1. Acquisizione File & Verifica Hash
Calcolo dell'impronta crittografica (SHA-256) del file video/immagine per garantirne l'integrità originale e la non-ripudiabilità.
HASHING: 9e107d9d...
Console Output
[SYSTEM] Avvio acquisizione file...
[SYSTEM] Calcolo SHA-256: 9e107d9d372bb6826bd81d3542a419d6
[STATUS] Integrità confermata. Nessuna alterazione rilevata.
Seleziona un reperto forense per caricare il suo Hex Dump ed estrarre i metadati strutturali.
OFFSET
HEX DUMP VIEW
ASCII
EDITED
Ispezione Visiva Canale Metadata
Trovata traccia dell'editor "Adobe Photoshop 2026" all'offset dell'intestazione APP1. Le firme dell'otturatore hardware non corrispondono alle tabelle XMP originali.
Metadati Strutturali Estratti
Verdetto Forense
File Alterato / Sospetto Photoshop
Report Forense Finale (Anteprima)
C-LAB TRIAGEPRO
VERBALE D'ACQUISIZIONE DIGITALE FORENSE
ID CASO:
DATA:
1. Estremi del Fascicolo e dell'Operazione
| Procura della Repubblica: | |
| Numero R.G.N.R.: | |
| Operatore Verbalizzante: | |
| Sistema Target Rilevato: | |
| Tempo Totale Triage: |
2. Riepilogo Moduli Elaborati
3. Certificazione e Hash dei Report
report_triage_forensic.zip (Archivio di Custodia)
MD5:
SHA256:
Documento generato da C-Lab TriagePro in data forense certificata. Catena di custodia integra.
Cloud & Decrypt Suite
C-Lab CloudDecrypt Pro
Suite di Estrazione Cloud e Decifratura Volumi Forense.
Modulo in Accesso Anticipato (Beta Privata)
Il modulo C-Lab CloudDecrypt Pro per l'estrazione automatizzata dei backup cloud (iCloud, Google, OneDrive) e l'analisi crittografica locale è attualmente riservato alle Forze dell'Ordine ed agli istituti di Digital Forensics in programma di Beta chiusa.
Mobile & Device Forensics
Android Forensic Preview v3.0
La Soluzione Professionale per il Triage, la Preview Forense e il Repertamento Digitale sul Campo nel rispetto della Legge 48/2008.
Android Forensic Preview v3.0 è il software portatile e standalone progettato specificamente per le Forze dell'Ordine, Consulenti Tecnici e Periti Forensi per ispezionare gli smartphone Android sul campo o in laboratorio in modo conforme ai principi scientifici delle scienze forensi.
Il software interroga direttamente l'hardware tramite protocollo adb estraendo marca, modello, OS, codice IMEI e Serial Number, registrando ogni operazione compiuta in un report di audit forense completo e inalterabile (catena di custodia).
⚖️ Perché Scegliere Android Forensic Preview?
| Criticità sul Campo | Soluzione di Android Forensic Preview |
|---|---|
| Necessità di verificare il contenuto prima del sequestro | Mirroring Live a Bassissima Latenza: Ispezione visiva immediata dello schermo del dispositivo su PC. |
| Rischio di contestazione della catena di custodia | Calcolo Hashing Automatico (SHA-256 / MD5): Generato immediatamente al termine di ogni registrazione o screenshot. |
| Verbali e log manuali soggetti ad errori | Audit Log Forense Automatico: Tracciamento di operatore, procedimento, metadati hardware ed operazioni svolte. |
| Schermi danneggiati o touch sfalsati | Controllo Remoto Diretto da PC: Navigazione sul dispositivo tramite tastiera e mouse senza toccare lo schermo originale. |
| Software complessi e installazioni pesanti | 100% Portatile & Standalone: Pronta all'uso da pen-drive USB su qualsiasi portatile di servizio senza privilegi admin. |
🎯 Per Chi è Destinato
Polizia Giudiziaria & FF.OO.
Ispezioni visive rapide sul campo durante perquisizioni (ex art. 354 c.p.p.) per bloccare le prove prima del sequestro hardware.
Consulenti Tecnici e Periti (CTU / CTP)
Ispezioni visive condivise in tempo reale con le parti (art. 360 c.p.p.) registrando integralmente lo schermo del dispositivo.
Laboratori di Digital Forensics
Triage e categorizzazione preliminare dei telefoni prima delle estrazioni fisiche profonde, ottimizzando le code di analisi.
Pannello di Controllo & Simulatore Live
In attesa di connessione...
SHA256: e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
MD5: d41d8cd98f00b204e9800998ecf8427e
M2Labs LTE
22:46
DISPOSITIVO SCOLLEGATO
Abilita debug USB e connetti cavo
[SYSTEM] Android Forensic Preview v3.0 pronto.
[SYSTEM] In attesa di dispositivo USB su interfaccia ADB...
⚡ Capacità Forensi di Android Forensic Preview
Bypass Touch & Controllo Remoto
Controllo da PC host tramite mouse e tastiera per navigare negli smartphone con touch screen rotto o vetri crepati.
Registrazioni MP4 Certificate
Registra l'intera sessione d'ispezione con calcolo automatico degli hash crittografici SHA-256 e MD5 alla chiusura del file.
Screenshot da Framebuffer Nativi
Cattura pixel-perfect tramite comando `screencap` di Android, escludendo artefatti grafici del PC ed allegando l'hash.
Registro di Catena di Custodia
Un file di log strutturato `case_YYYY-MM-DD.log` associa metadati del telefono (S/N, IMEI), file estratti ed impronte crittografiche.
Conformità Forense (Legge 48/2008): Operazioni non invasive via ADB nativo, senza installazione di APK persistenti sul target ed escludendo contaminazioni di dati.
📋 Requisiti Tecnici & Specifiche
💻 PC Host:
Windows 10 / Windows 11 (64-bit)
📱 Dispositivi Target:
Android 5.0+ (API level 21+)
🔌 Debug USB:
Abilitato ed autorizzato via cavo USB
⚙️ Architettura:
Standalone, zero installazioni o privilegi admin
Dipendenze esterne: Nessuna. Il pacchetto standalone include già tutti i binari necessari (
adb.exe, scrcpy.exe, librerie codec video).
🛡️ SICUREZZA DIFENSIVA ZERO-CLOUD • LIVELLO MILITARE
CryptoSteg Enterprise
La Prima Suite Forense che Fonde Crittografia Militare, Invisibilità Totale e Protezione Attiva Anti-Spionaggio
Molto più di un semplice software di crittografia o steganografia: CryptoSteg è una piattaforma difensiva all-in-one per aziende, avvocati, periti e investigatori. Nasconde file e documenti confidenziali (contratti, bilanci, perizie, password) all'interno di normali foto, PDF o brani audio indistinguibili e apribili come file ordinari, consente lo scambio sicuro con i clienti a installazione zero (HTML Vault autonomo), smaschera le fughe di notizie tramite Watermark invisibile resistente al copia-incolla e neutralizza perquisizioni forzate grazie al sistema a doppia password con Negabilità Plausibile.
AES-256-GCM + PBKDF2
HTML Vault (Zero-Install)
Watermark Anti-Leak
Plausible Deniability
Shredder Forense DoD
Steganografia LSB & Append Mode
Iniezione bit a bit nei pixel delle immagini (PNG, BMP, JPG), nei campioni audio WAV e nei PDF. I file rimangono perfettamente leggibili e indistinguibili da quelli ordinari.
Crittografia AES-256-GCM & PBKDF2
Cifratura autenticata con tag di integrità a 128 bit e derivazione chiavi PBKDF2 a 100.000 iterazioni SHA-512 per resistere ad attacchi brute-force e manomissioni.
Scambio Diretto One-Shot (Anti-MitM)
Invia documenti a clienti senza richiedere installazioni: riceveranno un file HTML autonomo che si apre offline nel browser e consente anche l'invio di una risposta cifrata.
Deep Watermark Zero-Width & Anti-Leak
Firma invisibile che resiste al copia-incolla nel testo. Se un collaboratore o cliente divulga un documento, lo Scanner Forense Anti-Leak identifica subito la fonte e il colpevole.
Plausible Deniability (Negabilità Plausibile)
Doppia password di protezione: se costretto a rivelare la chiave, la password esca estrae solo un documento innocuo (es. una fattura), lasciando il dato segreto matematicamente invisibile.
Shredder Forense DoD 5220.22-M
Distruzione fisica permanente a 3 passaggi del file originale sul disco rigido con doppio blocco di sicurezza per azzerare ogni possibilità di recupero forense.
Ghost QR-Bridge (Air-Gap Ottico)
Trasferimento crittografico cross-device tramite codici QR animati che passano dati cifrati tra postazioni air-gapped senza cavi, rete o USB. Ideale per ambienti SCIF e laboratori a sicurezza estrema.
Multi-Part Sharding (M-di-N)
Suddivisione del payload cifrato in N frammenti steganografici distribuiti su carrier multipli (immagini, PDF, audio). Servono almeno M frammenti per la ricostruzione: i frammenti singoli sono matematicamente inutilizzabili.
Anti-Steganalisi AI (Deep Sanitizer)
Motore di sanitizzazione che ricalcola la distribuzione statistica dei pixel dopo l'iniezione LSB, rendendo il file steganografato indistinguibile da un originale intatto anche per i tool di steganalisi avanzata (StegExpose, RS Analysis).
● CRYPTOSTEG FORENSIC ENGINE • LIVE SIMULATOR
PRONTO PER LA DIMOSTRAZIONE
0:00
Fase 1: Iniezione Steganografica LSB & Append
01
LSB/APPEND
02
AES-256-GCM
03
ONE-SHOT
04
WATERMARK
05
DECOY VAULT
06
DOD SHRED
LA RIVOLUZIONE ANTI-INTERCETTAZIONE
Superare i Limiti della Rete: Air-Gap Ottico & Trasferimento Anonimo Impossibile da Spiare
Le tradizionali comunicazioni via email, PEC e piattaforme Cloud (WeTransfer, Dropbox, Google Drive) sono vulnerabili ad attacchi Man-in-the-Middle (MitM), analisi del traffico di rete e intercettazioni giudiziarie o industriali. CryptoSteg Enterprise infrange questo paradigma combinando due tecnologie proprietarie di livello militare:
Ghost QR-Bridge™ (Air-Gap Ottico)
Trasferimento Fisico Luce-su-SensoreTrasmetti documenti, segreti industriali, prove forensi e chiavi crittografiche tra postazioni completamente isolate (Air-Gapped) senza mai collegare cavi di rete, senza Wi-Fi, senza Bluetooth e senza inserire memorie USB (vettori primari di malware e spyware come Pegasus o Stuxnet).
Ingegneria Ottica:
- 1. Turbo-Chunking: Zlib Deflate lvl 9 + AES-256-GCM (PBKDF2 100k iterazioni).
- 2. Streaming QR (15-20 FPS): proiezione luminosa ad alta frequenza senza fili né IP.
- 3. Acquisizione Camera: sensore ottico legge i fotoni e verifica il checksum SHA-256 in RAM.
🛡️ Azzeramento Totale del Man-in-the-Middle (MitM):
Nessun pacchetto IP da intercettare, zero certificati SSL da falsificare. Scambio puramente fotonico nello spazio d'aria.
Autonomous HTML Vault (Maxi-File)
Maxi-File fino a 2 GB a Installazione ZeroInvia carichi massivi e file di qualsiasi tipo compatibile fino a 2 GB (documenti, archivi, immagini, video in 4K, audio, database o qualsiasi altro formato) in modo totalmente anonimo, senza passare da server cloud esterni e senza costringere il destinatario a installare programmi.
Ingegneria Sharding & Maxi-File:
- 1. Multi-Part Sharding (Fino a 2 GB): fraziona archivi massivi fino a 2 GB in chunk indipendenti < 18 MB, perfetti per allegati PEC ed email.
- 2. Esecuzione Browser (WebCrypto): decifratura istantanea in RAM su qualsiasi sistema.
- 3. Risposta Cifrata Gratuita: il destinatario può rispondere cifrato senza licenza.
🔒 Privacy Assoluta & Zero Tracciamento:
Nessun provider archivia i tuoi file non cifrati. Autenticazione integrata con Tag AES-GCM a 128 bit.
● LIVE MOTION SIMULATOR
DOPPIA ANIMAZIONE
PC AIR-GAP MITTENTE
FRAME: 1/24
GST1:AES-256-GCM:1/24:ZLIB9...
ARIA
>>>
Zero Cavi / Zero Rete
SENSORE OTTICO RICEVENTE
16.5 FPS
Buffer RAM Volatile:
4%
> Inquadratura ottica agganciata...
> Flusso fotoni decodificato in RAM (Zero MitM)
Dossier_TopSecret.pdf
SHA256: VALID
NASTRO TRASPORTATORE MULTI-PART (MAXI-FILE FINO A 2 GB • CHUNK < 18 MB COMPATIBILI EMAIL/PEC):
NO-CLOUD BYPASS ACTIVE
Part_1.html (17.2 MB) CRC-OK
Part_2.html (17.2 MB) CRC-OK
Part_3.html (17.2 MB) CRC-OK
Part_4.html (17.2 MB) CRC-OK
Part_5.html (17.6 MB) CRC-OK
Part_1.html (17.2 MB) CRC-OK
Part_2.html (17.2 MB) CRC-OK
1. SHARDING IN RAM
CHUNK 3/5
Carico: Payload Fino a 2 GB (es. 860 MB)
Cifratura: AES-256-GCM
> Generazione Volume 3...
2. BYPASS CLOUD
WETRANSFER: NO
Server terzi: 0% EVITATI
Rischio MitM: ZERO LEAK
Auth Tag GCM: 128-BIT OK
3. DECRYPT BROWSER (RAM)
100% IN RAM
Unificazione Volumi:
5 / 5 Unificati
Archivio_Dati_2GB.zip
Scarica File
0:00
Simulazione 1: Ghost QR-Bridge (Air-Gap Ottico)
⚡ Vantaggio Competitivo Esclusivo
Perché CryptoSteg Enterprise è Unico nel suo Genere
La maggior parte dei software di sicurezza si limita a crittografare i file, creando archivi cifrati evidenti che insospettiscono gateway di rete, antivirus e firewall DPI. CryptoSteg rivoluziona questo approccio unendo crittografia militare, occultamento visivo e tracciamento anti-spionaggio in un solo strumento.
Invisibilità Totale vs Cifratura Ordinaria
I file `.enc`, `.pgp` o gli archivi protetti dichiarano apertamente di contenere segreti. Con CryptoSteg, il carico utile è iniettato direttamente nella matrice dei pixel di immagini PNG/BMP o nei frame audio WAV: il file continua ad aprirsi regolarmente con i normali visualizzatori senza destare alcun sospetto.
Scambio One-Shot a Installazione Zero & Prevenzione MitM
Condividi qualsiasi tipo di file, documenti e dati confidenziali eliminando ogni rischio di intercettazione Man-in-the-Middle (MitM). L'HTML Vault auto-contenuto generato da CryptoSteg viene decifrato offline in memoria RAM direttamente dal browser web del destinatario, senza installare programmi, senza server cloud terzi e con canale di risposta cifrata bidirezionale.
Tracciamento Forense Anti-Leak & Doppio Cifrario
Integrato in sinergia con lo scambio One-Shot: se un collaboratore o destinatario copia e divulga il testo tramite copia-incolla, il Deep Watermark Zero-Width ne rivela immediatamente l'autore tramite lo Scanner Anti-Leak. In caso di sequestro o coercizione, la Negabilità Plausibile permette di inserire una password esca (decoy) per mostrare file innocui, rendendo il dato segreto matematicamente invisibile e indimostrabile.
📊 BENCHMARK TECNICO & COMPARAZIONE
Unicità Tecnologica di Categoria
Perché CryptoSteg Enterprise è Unico al Mondo
Nessun altro software sul mercato fonde crittografia autenticata militare (AES-256-GCM), occultamento steganografico invisibile in PDF e foto, e decifratura Zero-Install in RAM per magistrati e clienti senza installare applicativi o creare account cloud.
One-Shot RAM Vault
Il ricevente (PM, giudice o cliente) apre i dati decifrati in RAM via browser: zero installazioni, zero account cloud, zero tracce.
Invisibilità Multi-Carrier
Occulta archivi dentro normali file PDF contrattuali, foto PNG o audio WAV: nessuna estensione sospetta come .axx o .enc.
Decoy Plausibile Negabilità
Doppia password: se costretto a sbloccare il file, una seconda chiave apre un archivio esca credibile, nascondendo i veri dati.
Ghost QR-Bridge Air-Gap
Trasferimento ottico sequenziale su smartphone senza cavi, WiFi o Bluetooth. Impossibile da intercettare via rete.
Benchmark di Mercato
CryptoSteg Enterprise vs Soluzioni Commerciali di Cifratura & DLP
Analisi comparativa oggettiva rispetto a software di cifratura disco (BitLocker/VeraCrypt), cifratura file per PMI (AxCrypt/NordLocker) e piattaforme Cloud DLP Enterprise (Virtru/Kiteworks).
| Parametro Tecnico-Operativo | Cifratura Disco (BitLocker / VeraCrypt) |
Cifratura File PMI (AxCrypt / NordLocker) |
CryptoSteg Enterprise Pro |
|---|---|---|---|
|
Visibilità dell'Archivio Forense
Rilevabilità da parte di tool peritali (EnCase, FTK)
|
❌ Evidente & Riconoscibile Container o partizione tracciata |
❌ Estensioni .axx / .enc Evidenza palese di cifratura |
✅ Invisibilità Steganografica Nascosto in PDF, Foto o WAV |
|
Esperienza Destinatario (Cliente/PM)
Come la controparte accede e decifra i dati
|
Richiede stesso software installato | Richiede iscrizione ad account Cloud |
✅ One-Shot HTML Vault in RAM Apre ovunque senza installare software |
|
Coercizione & Plausibile Negabilità
Protezione in caso di sequestro o richiesta forzata di chiavi
|
Solo volume nascosto VeraCrypt | ❌ Nessuna protezione |
✅ Decoy Vault a Doppia Password Apre un finto archivio esca credibile |
|
Trasferimento Dati Air-Gap Ottico
Esfiltrazione sicura senza reti o connessioni fisiche
|
Richiede pennetta USB o cavo | Richiede connessione internet attiva |
✅ Ghost QR-Bridge Ottico Trasferimento ottico senza cavi |
|
Sovranità Dati & Cloud Act
Rischio di sequestro o ispezione chiavi all'estero
|
Locale (BitLocker spesso sincronizza su MS Cloud) | ❌ Server Cloud terze parti |
✅ 100% Offline / Zero Telemetria Nessun dato esce mai dalla macchina |
|
Modello di Licenza
Modalità di esercizio per postazione
|
Funzione OS di base | Canoni Cloud Ricorrenti |
✅ Licenza Dedicata Workstation Postazioni Fisiche Dedicate • Zero Canoni a Utente Cloud |
Visibilità dell'Archivio Forense
Rilevabilità da parte dei software peritali
CryptoSteg Enterprise Pro
Occultamento Steganografico in PDF, Foto o WAV. Nessuna traccia o estensione crittografica rilevabile da software forensi.
BitLocker / VeraCrypt
Partizioni e container palesemente visibili
AxCrypt / NordLocker
Estensioni .axx e .enc evidenti
Accesso per Destinatario Finale
Come magistrato, avvocato o cliente apre i file
CryptoSteg Enterprise Pro
One-Shot HTML Vault in RAM: decifra via browser offline con master key senza dover installare alcun software.
Software Tradizionali
Richiede stesso software installato
Cloud DLP
Registrazione obbligatoria sul cloud
Plausibile Negabilità (Decoy Vault)
Protezione da estorsione o sequestro forzato
CryptoSteg Enterprise Pro
Se costretto a cedere la password, una seconda chiave sblocca un archivio esca credibile, lasciando intatti e invisibili i veri segreti.
AxCrypt / NordLocker
Nessuna protezione da coercizione
BitLocker
Non supportato
Licenza Dedicata su Postazione vs Costosi Abbonamenti Cloud per Utente
Nessun costo a consumo per singolo utente né vincoli su server esteri: CryptoSteg opera con licenza trasparente su postazioni fisiche dedicate, garantendo la totale sovranità e riservatezza dei dati.
Suite Cloud DLP Commerciali
Canone Cloud Ricorrente
CryptoSteg Enterprise
Licenza Dedicata (Zero Cloud)
* Tutti i marchi, loghi e denominazioni di prodotti software citati appartengono ai rispettivi proprietari e sono riportati esclusivamente a scopo comparativo tecnico ed informativo ex D.Lgs. 145/2007 e Dir. UE 2006/114/CE.
PROSSIMO RILASCIO • ATTUALMENTE IN FASE DI TEST INTERNO
CryptoSteg Enterprise Suite
Il software è in fase di collaudo avanzato sui nostri sistemi peritali e laboratori. Contattaci per scoprire i dettagli tecnici, richiedere una sessione dimostrativa o partecipare al programma pilota.
🛡️ CONTROSPIONAGGIO CIBERNETICO • CONTRASTO DIPENDENTE INFEDELE & CYBER DECEPTION
BlackBox Suite
La Prima Suite di Controspionaggio Digitale, Deception e Contrasto al Dipendente Infedele con Dead Man's Switch
La piattaforma operativa definitiva per proteggere le aziende da dipendenti infedeli, spionaggio industriale, sabotaggi aziendali e fughe di notizie: semina Honeytoken civetta nell'infrastruttura per identificare accessi sleali interni con allarmi immediati, inietta Canary Trap semantiche invisibili resistenti a foto smartphone e scansioni OCR per risalire alla talpa, garantisce la continuità difensiva tramite Dead Man's Switch con partizione crittografica di Shamir (k-su-n) e vincola i dati alle sole workstation autorizzate tramite Hardware Lock (HWID).
Dead Man's Switch & Proof-of-Life
Shamir Secret Sharing GF(256)
Canary Trap Semantica (Anti-Foto)
Honeytokens Esplosivi
Chameleon Vault HWID Binding
100% Offline Air-Gap
Dead Man's Switch (ChronoVault)
Timer a countdown configurabile con check-in periodico crittografico (Proof-of-Life). In caso di mancata conferma per emergenza, sequestro o estorsione, attiva incondizionatamente il rilascio fiduciario agli eredi o la distruzione forense permanente.
Shamir Secret Sharing GF(256)
Divisione polinomiale della chiave master in quote crittografiche (es. quorum 2 su 3 fiduciari). Elimina ogni singolo punto di fallimento: il caveau può essere decifrato solo con il consenso collegiale dei custodi designati.
Canary Trap Semantica & Anti-Foto
Marcatura univoca impercettibile dei testi riservati tramite permutazioni lessicali con sinonimi naturali e caratteri Unicode Zero-Width. Resiste a copie cartacee, scansioni OCR e fotografie smartphone dello schermo, identificando subito chi ha fatto il leak.
Honeytokens Esplosivi & Allarmi
File civetta esca (.docx, .xlsx, .pdf, credenziali fake) piazzati nella rete locale o nei server. Se un dipendente sleale o un intruso apre il file, scatta l'allarme istantaneo con IP, orario, coordinate e notifica Telegram/Webhook.
Chameleon Vault & HWID Deception
Contenitori crittografici (.bbx) legati matematicamente all'identità hardware della workstation (CPU, BIOS, UUID). Su PC non autorizzati mostrano un documento esca innocuo (es. bilancio ordinario) rendendo invisibile il dato protetto.
Perizia Forense PDF/A & Hash-Chain
Generazione automatica di perizia asseverabile per deposito giudiziario ex art. 234 c.p.p. Include log immutabile con catena di hash SHA-256 e calcolo matematico della probabilità di collisione a prova di impugnazione.
Sentinella Anti-Ransomware (Shannon Entropy)
Monitoraggio continuo dell'entropia di Shannon sui file critici e condivisioni di rete. Se un processo di cifratura anomala (ransomware) inizia a propagarsi, il sistema blocca immediatamente il processo, isola la cartella compromessa e genera un alert forense con hash probatorio.
Network Recon & VPN Mapping
Scansione silente della rete locale per individuare dispositivi non autorizzati, tunnel VPN attivi, connessioni sospette e porte aperte. Genera una mappa visuale dell'infrastruttura con fingerprint OS, servizi esposti e allarmi su host anomali.
Stealth Shield & Kit Legale Preventivo
Blocco schermo stealth con PIN personalizzato, Screen Lock attivabile da hotkey e protezione anti-shoulder surfing. Include il Kit Legale Preventivo con template di denuncia querela, istanza di sequestro e perizia tecnica precompilata per procedimenti penali e civili.
● BLACKBOX OPERATIONAL CONSOLE • ANTEPRIMA MODULI
AMBIENTE 100% OFFLINE (AIR-GAP)
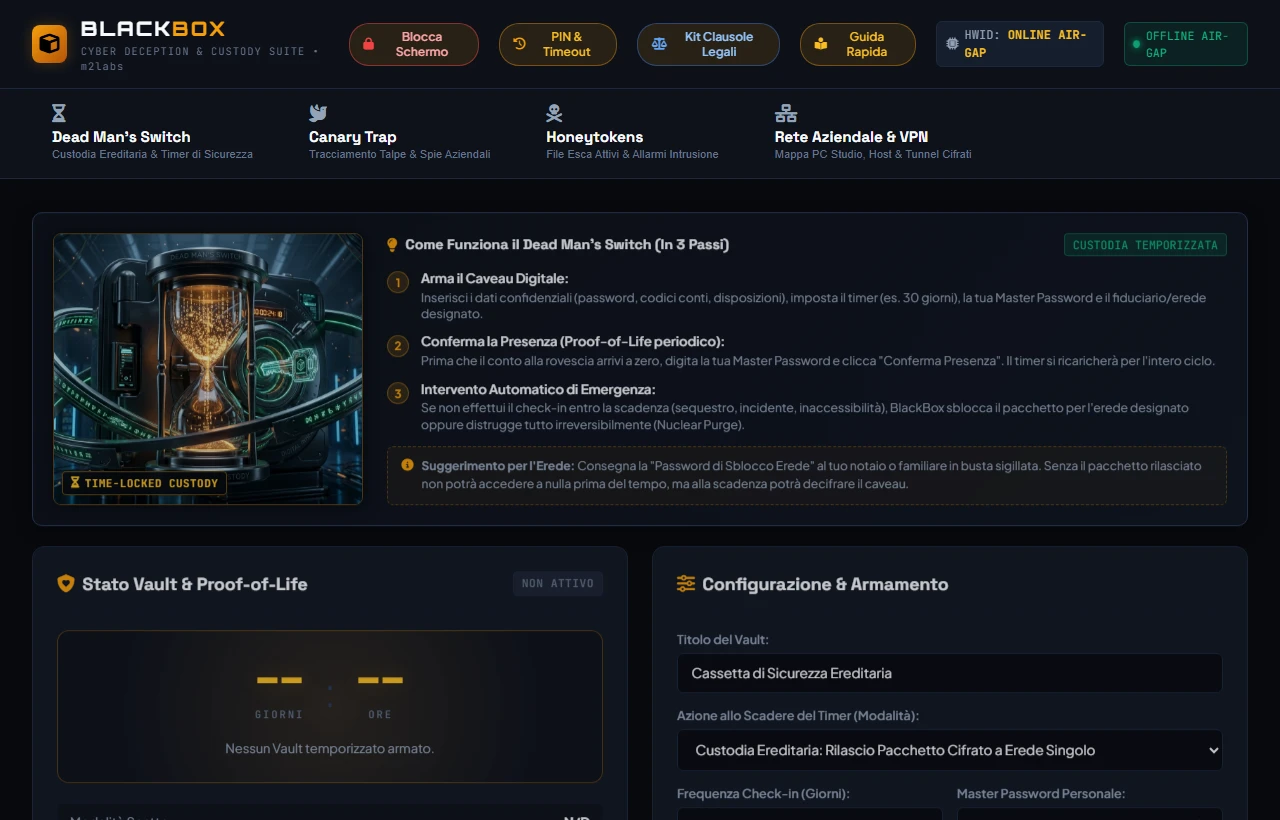
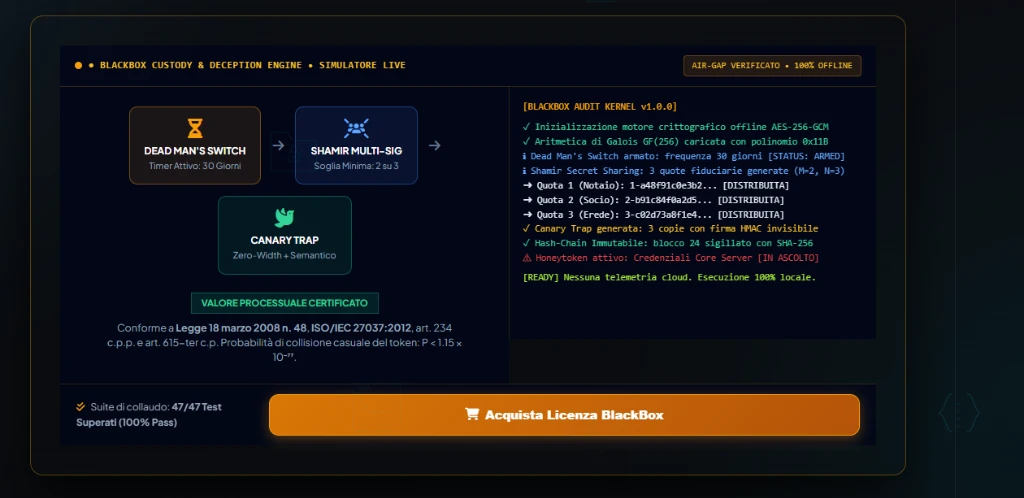
CHRONOVAULT ENGINE
Presidio Automatico & Sblocco Collegiale Shamir
Imposta un periodo di check-in (es. 15 o 30 giorni). Se il titolare non effettua il check-in autenticato, il sistema avvia la procedura di emergenza crittografica: può rilasciare il vault cifrato agli eredi o ai legali designati tramite quote Shamir GF(256), oppure eseguire la cancellazione permanente con wipe DoD a 3 passaggi.
- Notifiche silenziose di preavviso prima dello scadere del timer
- Quorum Shamir personalizzabile (es. 2 su 3 o 3 su 5 fiduciari)
- Protezione anti-estorsione con codice di sblocco sotto minaccia (Duress Code)
LINGUISTIC WATERMARKING
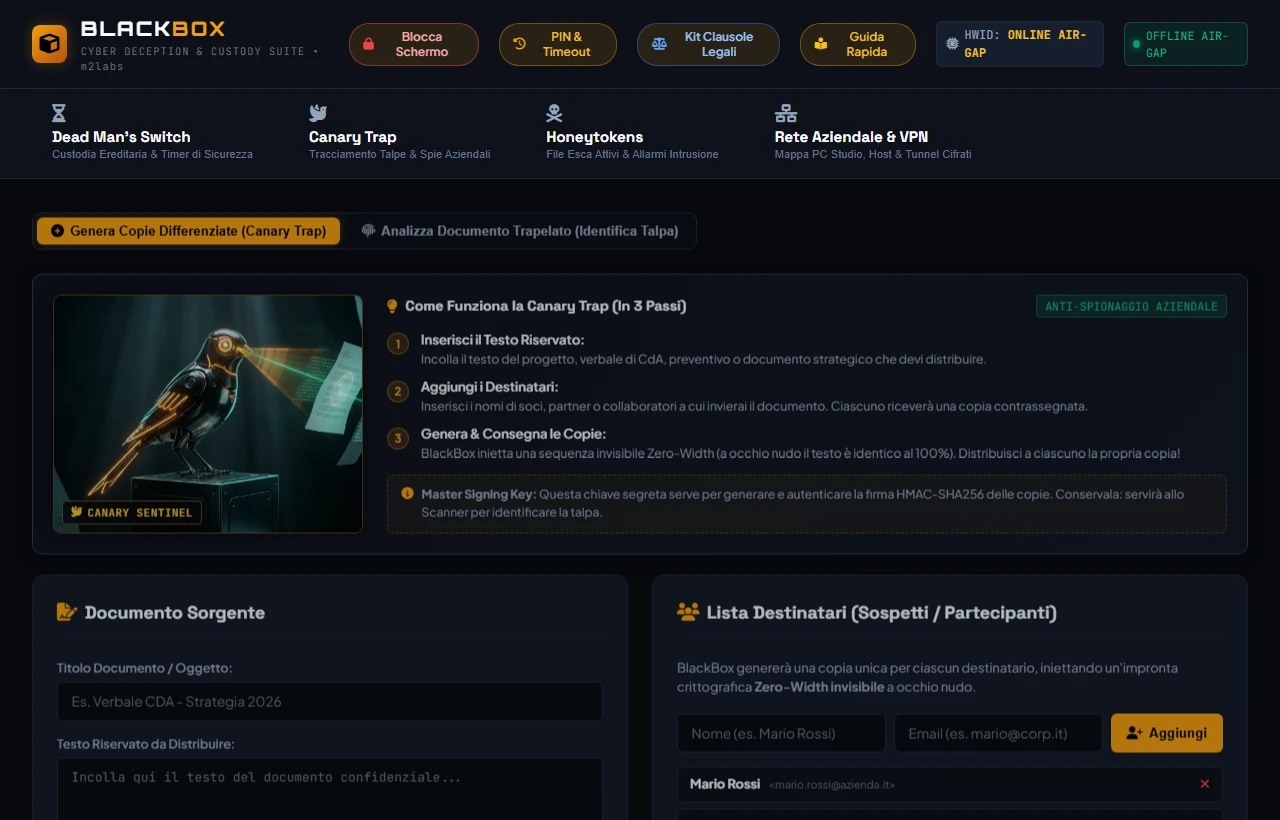
Trappola Semantica Invisibile a Prova di Fotocamera
A differenza dei tradizionali watermark grafici che possono essere ritagliati o rimossi, la Canary Trap Semantica altera leggermente la struttura linguistica con sinonimi contestuali matematicamente impercettibili. Se un dipendente fotografa lo schermo o stampa il testo, la copia trapelata contiene l'identificativo esatto del destinatario.
- Resistente a screenshot, foto da smartphone, OCR e parafrasi
- Combinazione ibrida con Zero-Width Unicode per rilevamento immediato
- Scanner integrato: incolla un testo trapelato e ottieni il colpevole in 1 secondo
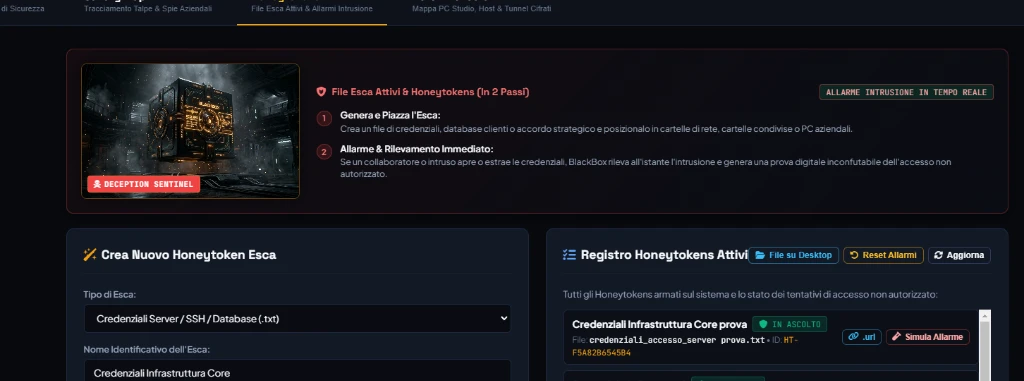
TRIPWIRE ACTIVE DEFENSE
Esche Attive & Allarmi di Intrusione in Tempo Reale
Genera documenti civetta (es. "Password_Bancarie.docx", "Bilancio_Riservato.xlsx", "Credenziali_VPN.pdf"). Posizionali nelle cartelle condivise o su server. Chiunque tenti di aprirli o sottrarli attiva immediatamente un alert crittografico registrando l'indirizzo IP, il nome computer e la geolocalizzazione.
- Notifiche push su bot Telegram o webhook dedicati in tempo reale
- Prova probatoria inconfutabile di accesso abusivo a sistema informatico (art. 615-ter c.p.)
- Nessun impatto sulle prestazioni: monitoraggio leggero e invisibile
HARDWARE BINDING & DECEPTION
Caveau Camaleontico Vincolato all'HWID
I contenitori .bbx utilizzano la crittografia legata alla componentistica hardware (scheda madre, processore, UUID). Anche se un ladro o un attaccante sottrae il file o la chiavetta USB, aprendolo su una macchina diversa vedrà solo documenti esca ordinari o un archivio vuoto, senza mai poter accedere alla chiave primaria.
- Autodistruzione opzionale in caso di tentativi ripetuti di decifratura su PC estranei
- Crittografia a doppio strato con negabilità plausibile integrata
- Certificazione per conformità al segreto industriale e direttive NIS2/GDPR
NETWORK INTELLIGENCE
Scansione Silenziosa dell'Infrastruttura di Rete
Il modulo Network Recon esegue una scansione ARP e port-scanning non intrusiva della rete locale, identificando tutti i dispositivi connessi con fingerprint del sistema operativo, servizi esposti, tunnel VPN attivi e connessioni anomale. Genera una mappa interattiva dell'infrastruttura con alert automatici per host non autorizzati.
- Scansione ARP + SYN stealth su tutte le subnet configurate
- Fingerprint OS passivo (TCP/IP stack) e rilevamento servizi
- Export report JSON/PDF per allegato a perizia forense
$ blackbox --recon --subnet 192.168.1.0/24
┌─ Network Topology ─────────────────────┐
│ 🟢 192.168.1.1 Gateway (Cisco IOS) │
│ 🟢 192.168.1.10 PC-Lab01 (Win 11 Pro) │
│ 🟡 192.168.1.15 NAS-Syno (DSM 7.2) │
│ 🔴 192.168.1.42 UNKNOWN (Linux 5.x) │
│ 🟢 192.168.1.50 Printer (HP LaserJet)│
└─────────────────────────────────────────┘
⚠ ALERT: Host 192.168.1.42 non censito — VPN tunnel attivo porta 1194
RANSOMWARE SENTINEL
Difesa Proattiva contro Cifratura Malevola
Il modulo Ransomware Canary monitora in tempo reale l'entropia di Shannon dei file critici nelle cartelle presidiate. Quando l'entropia supera la soglia configurata (indice di cifratura anomala in corso), il sistema blocca immediatamente il processo responsabile, isola la cartella e genera un report forense con hash chain probatoria.
- Calcolo entropia Shannon real-time su directory monitorate
- Kill automatico del processo e quarantena della cartella compromessa
- Report forense con timeline, PID, hash dei file e notifica Telegram
$ blackbox --sentinel --watch C:\Perizie\
✓ Sentinel ACTIVE — Monitoring 1,247 files
✓ Baseline entropy: 4.2 bits/byte (normal)
⚡ 14:23:07 — Entropy spike: 7.89 bits/byte
🚨 ALERT: Processo sospetto rilevato!
PID 4812 → svchost_update.exe (firma NON valida)
✓ Processo TERMINATO — Cartella ISOLATA
✓ Report forense generato: sentinel_2024-01-15.pdf
Unicità Tecnologica di Categoria
Perché BlackBox Suite Pro è Unica al Mondo
Nessun'altra piattaforma di cyber deception al mondo integra su un normale PC desktop Windows Canary Trap semantiche anti-fotocopia smartphone, Dead Man's Switch peritale e perizia asseverata PDF/A ex art. 234 c.p.p. senza appliance server esterne da decine di migliaia di euro.
Canary Anti-Foto & Stampa
Micro-spaziature e variazioni semantiche invisibili: se un documento viene fotografato con smartphone o stampato, identifica la talpa al 100%.
Dead Man's Switch Locale
Timer sentinella integrato con allarme out-of-band cifrato (SMS/Telegram) e procedura di purge DoD certificato in emergenza.
Shamir Multi-Sig Locale
Ripartizione matematica della chiave tra soci o periti ($k$ su $n$) con formule native GF(256): nessun server centrale vulnerabile.
Perizia PDF/A Ex Art. 234
Generazione automatica di perizia asseverata con Hash Chain immutabile, pronta per deposito probatorio in Tribunale.
Benchmark di Mercato
BlackBox Suite Pro vs Grandi Piattaforme Commerciali SOC & Deception
Confronto oggettivo rispetto alle appliance di Cyber Deception enterprise da oltre 10.000 $/anno (Thinkst Canary, TrapX), ai sistemi di secret management (CyberArk, HashiCorp) e agli EDR tradizionali (CrowdStrike, SentinelOne).
| Capacità Operativa & Difesa | Deception SOC Enterprise (Thinkst Canary / TrapX) |
Secret Management (CyberArk / HashiCorp) |
BlackBox Suite Pro |
|---|---|---|---|
|
Fuga di Notizie via Foto Smartphone
Fotocopia o scatto fotografico di documenti riservati
|
❌ Inefficace Ciechi fuori rete |
❌ Nessuna protezione |
✅ Canary Trap Semantica Resiste a foto, stampa e scansioni OCR |
|
Dead Man's Switch per Professionisti
Intervento in caso di sequestro o incapacità fisica
|
❌ Non previsto | ❌ Non previsto |
✅ Dead Man Switch Integrato Alert Out-of-Band & Purge DoD certificato |
|
Valore Probatorio Giudiziario
Conformità ex art. 234 c.p.p. per il Tribunale
|
Solo log grezzi SIEM/JSON | Audit trail sistemistico interno |
✅ Perizia Forense PDF/A Relazione asseverata con Hash Chain |
|
Custodia Segreti Multi-Firma (k su n)
Ripartizione crittografica della chiave tra soci/periti
|
Richiede HSM da oltre $10.000 | Cluster server Linux complessi |
✅ Shamir Secret Sharing GF(256) Formula matematica nativa locale |
|
Requisiti di Infrastruttura
Complessità di implementazione e gestione
|
Appliance hardware + Cloud SOC | Server Linux dedicati |
✅ Standalone Windows Desktop 100% Air-Gapped, operativo in 2 minuti |
|
Modello di Licenza
Modalità di esercizio per postazione
|
Canoni Cloud Elevati / Anno | Appliance Server Dedicata |
✅ Licenza Standalone Dedicata Su Workstation • Zero Canoni a Utente Cloud |
Leak via Foto Smartphone & Stampa
Fuga di notizie tramite fotografia o stampa cartacea
BlackBox Suite Pro (Esclusiva Mondiale)
Canary Trap Semantica: micro-variazioni lessicali e spaziatura che resistono a foto, stampa e scansione OCR identificando la talpa al 100%.
Deception SOC
Ciechi al di fuori della rete
EDR Tradizionali
Nessun allarme su leak fisico
Dead Man's Switch & Custodia
Intervento in emergenza o coercizione
BlackBox Suite Pro
Timer sentinella locale con allarme out-of-band cifrato e partizione di Shamir per sblocco fiduciario con più custodi.
Piattaforme Enterprise
Non previsto su desktop peritale
Secret Management
Richiede cluster server complessi
Autonomia Totale su Workstation vs Complesse Appliance Centralizzate
Mentre le piattaforme SOC tradizionali richiedono server dedicati, specialisti interni e contratti vincolanti chiusi, BlackBox Pro opera in modalità nativa Air-Gapped sul PC del professionista con licenza chiara e senza canoni per utente.
Appliance SOC Enterprise
Costi Server Complessi
BlackBox Suite
Licenza Standalone (Air-Gapped)
* Tutti i marchi, loghi e denominazioni di prodotti software citati appartengono ai rispettivi proprietari e sono riportati esclusivamente a scopo comparativo tecnico ed informativo ex D.Lgs. 145/2007 e Dir. UE 2006/114/CE.
SUITE INTEGRATA DUAL-SHIELD
La Difesa Totale: CryptoSteg + BlackBox
Combinati insieme, CryptoSteg Enterprise e BlackBox Suite formano l'ecosistema definitivo di Cyber Intelligence e Protezione Dati:
SCUDO ESTERNO: CryptoSteg
Occulta e invia i documenti ai clienti a installazione zero (HTML Vault & Free Reader illimitato), firma i testi con Watermark zero-width anti-leak.
SCUDO INTERNO: BlackBox
Protegge i server da fughe interne tramite Canary semantico e Honeytokens, presidia la continuità aziendale tramite Dead Man's Switch di Shamir.
PROSSIMA RELEASE
In Arrivo
Attualmente in fase di test interno
🛡️ CYBER-DIFESA ATTIVA • ANTI-RANSOMWARE & ENCLAVE RAM VOLATILE
IRONCLAD
Sistema Autonomo di Difesa Attiva Endpoint, Neutralizzazione Ransomware Istantanea ed Enclave RAM Zero-SSD
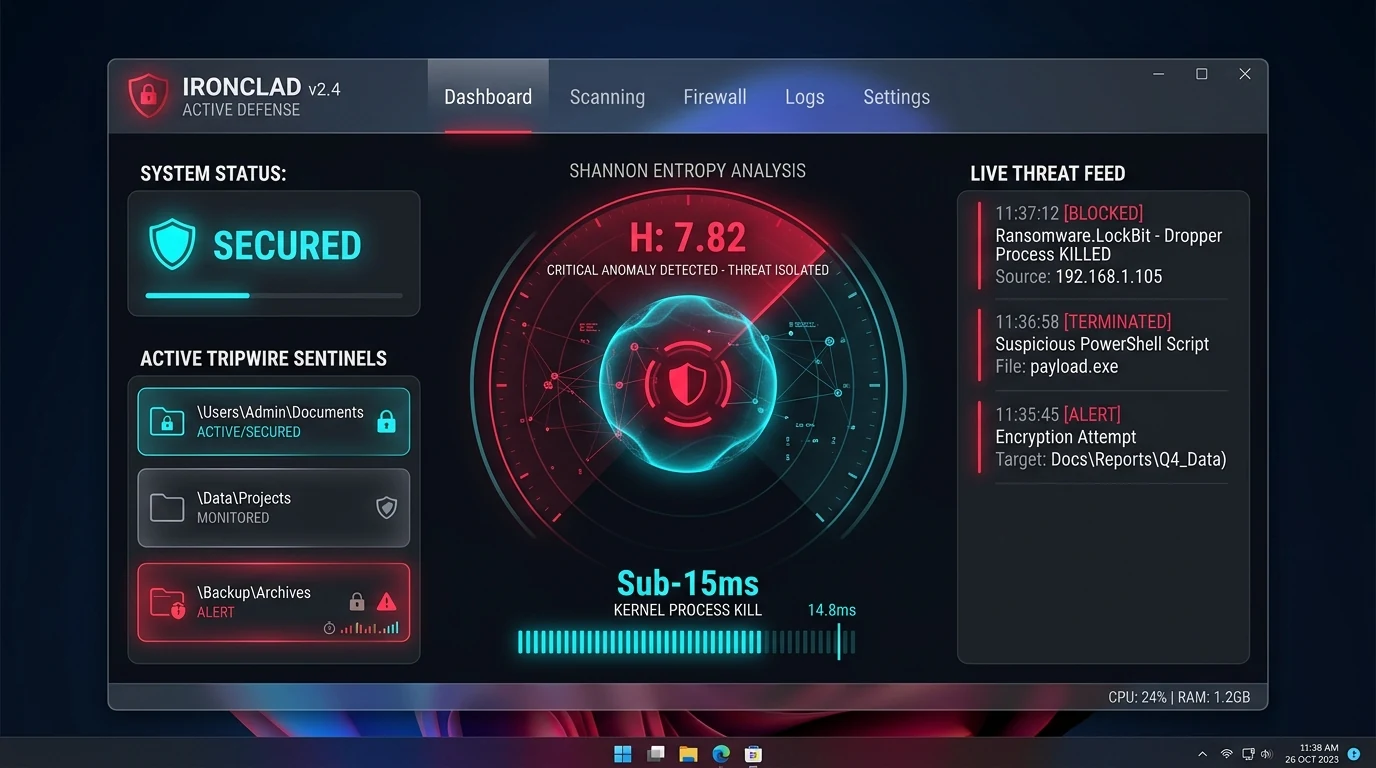
Sviluppato per proteggere endpoint e workstation critiche da attacchi ransomware devastanti. Intercetta le minacce prima che tocchino i file operativi grazie a trappole canary ad alfabetizzazione prioritaria (!00_), calcola in tempo reale la densità entropica di Shannon per identificare tentativi di cifratura forzata, abbatte i processi ostili in meno di 15 millisecondi e isola istantaneamente la rete via firewall killswitch. Include un'Enclave RAM volatile per custodire documenti ad alta riservatezza con zero residui forensi su memorie SSD (anti wear-leveling).
Canary Trap (!00_)
Entropia Shannon H ≥ 7.2
Process Kill <15ms
Firewall Killswitch C2
Ephemeral RAM Enclave
AES-256-GCM Volatile
Panic Wipe DoD
100% Offline Air-Gap
Canary Trap ad Alfabetizzazione Prioritaria (!00_)
Posiziona sentinelle esca nelle cartelle bersaglio con prefisso prioritario. Poiché i ransomware cifrano i file in ordine alfabetico, la sentinella viene colpita per prima, consentendo a IRONCLAD di neutralizzare l'attacco prima che il malware tocchi i file reali.
Analisi Entropica Shannon in Tempo Reale
Monitoraggio continuo della densità informativa dei file modificati. Un'impennata di entropia (H ≥ 7.2) segnala inequivocabilmente una cifratura malevola in corso, innescando l'allarme di contenimento immediato.
Process Termination Istantaneo (<15ms)
Abbattimento forzato e atomico del processo colpevole e dell'intero albero di processi figli in meno di 15 millisecondi, impedendo la propagazione dell'attacco sul filesystem.
Firewall Killswitch di Emergenza (Isolamento C2)
Blocco immediato di tutte le connessioni di rete in uscita tramite Windows Firewall per isolare la workstation, impedire contatti con i server Command & Control (C2) ed eliminare il rischio di esfiltrazione dati.
Ephemeral RAM Enclave (Zero-SSD Footprint)
Supera i rischi forensi dei moderni SSD, dove celle di overprovisioning e FTL mantengono residui dei dati. I file sensibili risiedono esclusivamente nella memoria volatile RAM protetti da cifratura AES-256-GCM senza alcuna scrittura su disco.
Emergency Panic Wipe (DoD 5220.22-M)
Sanitizzazione istantanea della memoria RAM con SecureZeroMemory, sovrascrittura crittografica multi-passaggio e deallocazione immediata delle chiavi per azzerare ogni possibilità di recupero o dumping della memoria.
● IRONCLAD DEFENSE CONSOLE • ANTEPRIMA MODULI OPERATIVI
KERNEL-LEVEL DISARM ENGINE (<15MS)
KERNEL DISARM ENGINE
Rilevamento Euristico dell'Entropia di Shannon & Neutralizzazione <15ms
Il modulo di monitoraggio euristico in tempo reale vigila su tutte le operazioni del filesystem senza dipendere da elenchi di firme virali obsolete. Calcola all'istante la densità di Shannon sui blocchi I/O: se rileva una variazione di entropia incompatibile con i normali file di produttività (indice inequivocabile di crittografia ransomware in corso), attiva il disarmo kernel immediato abbattendo il PID malevolo in meno di 15 millisecondi.
- Calcolo real-time dell'indice Shannon con allarme predittivo per H ≥ 7.2 bits/byte
- Abbattimento coattivo del processo malevolo in <15ms prima che corrompa i dati operativi
- Rete di trappole canary ad alfabetizzazione prioritaria (!00_trap) collocate nei punti critici del disco
- Audit forense automatico con hash SHA-256 e snapshot probatorio dell'incidente
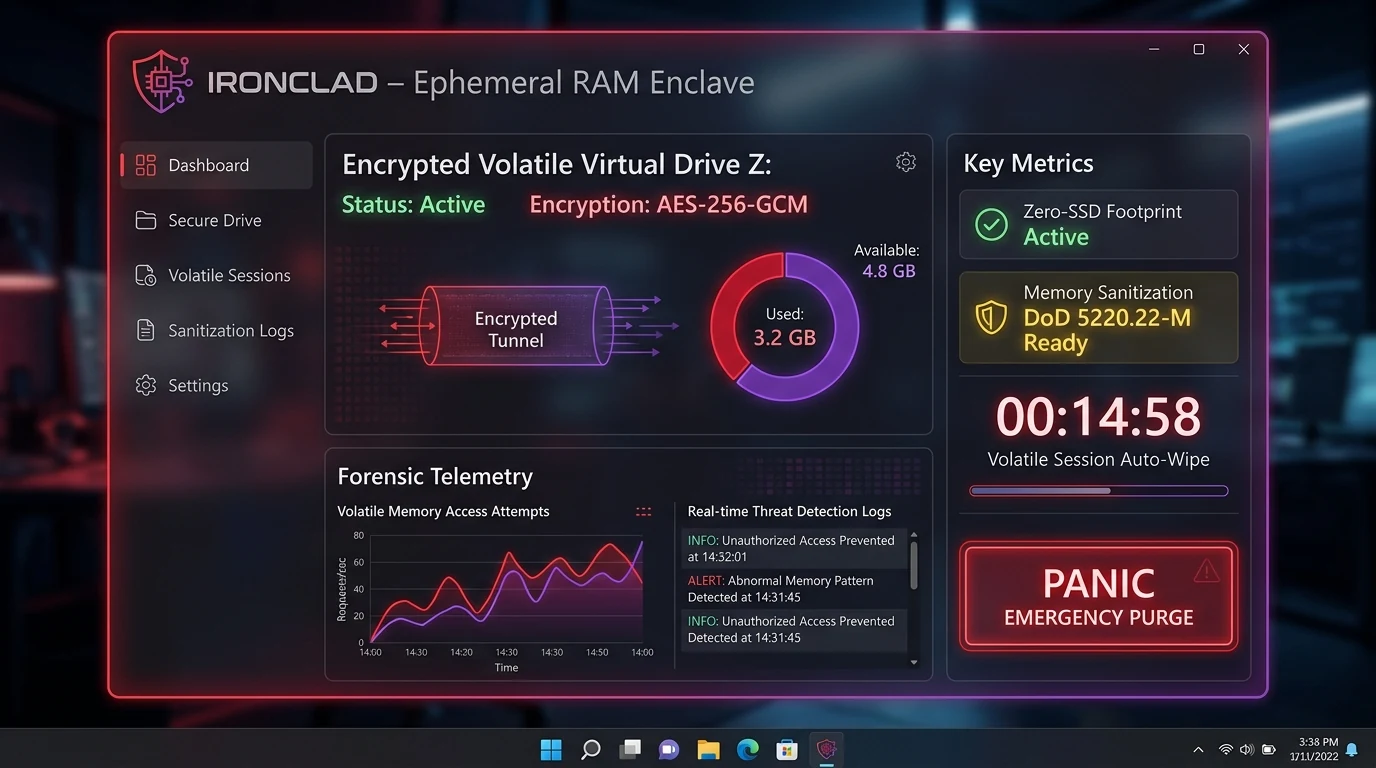
ZERO-SSD FOOTPRINT
Spazio Operativo Virtuale Cifrato Residente Esclusivamente in RAM
I moderni dischi a stato solido (SSD NVMe) integrano meccanismi di wear-leveling e overprovisioning gestiti a livello di controller (FTL) che rendono fallace la tradizionale bonifica dei dati. L'Enclave RAM di Ironclad genera un'unità disco virtuale protetta da cifratura hardware AES-256-GCM che risiede unicamente nella memoria volatile: nessun singolo byte tocca il silicio del disco fisico.
- Volume cifrato Z:\ montato al volo con chiavi effimere residenti solo in registri CPU/RAM
- Zero Footprint su disco fisico: protezione insuperabile contro perquisizioni o dumping hardware
- Auto-Wipe automatico programmabile su inattività, chiusura coperchio o blocco postazione
- Panic Emergency Purge con sovrascrittura multi-pass certificata DoD 5220.22-M
NETWORK ACTIVE DEFENSE
Presidio Storage di Rete (SMB/NFS) & Isolamento Firewall Immediato
I ceppi ransomware più evoluti attaccano prioritariamente le cartelle condivise di rete aziendale e i repository di backup. Ironclad estende la propria barriera di protezione ai dispositivi NAS (Synology, QNAP, TrueNAS), distribuendo file esca e monitorando la frequenza di scrittura di rete. Al minimo segnale di alterazione ostile, sgancia il socket di rete dell'endpoint bloccando la propagazione orizzontale.
- Presidio sentinella delle share di rete SMB, NFS e iSCSI con esche canary 24/7
- Hardware Network Killswitch: disconnessione della scheda di rete per scongiurare movimenti laterali
- Blocco istantaneo delle chiamate verso server Command & Control (C2) ed esfiltrazione
- Mappa topologica dinamica delle unità collegate e telemetria delle connessioni attive
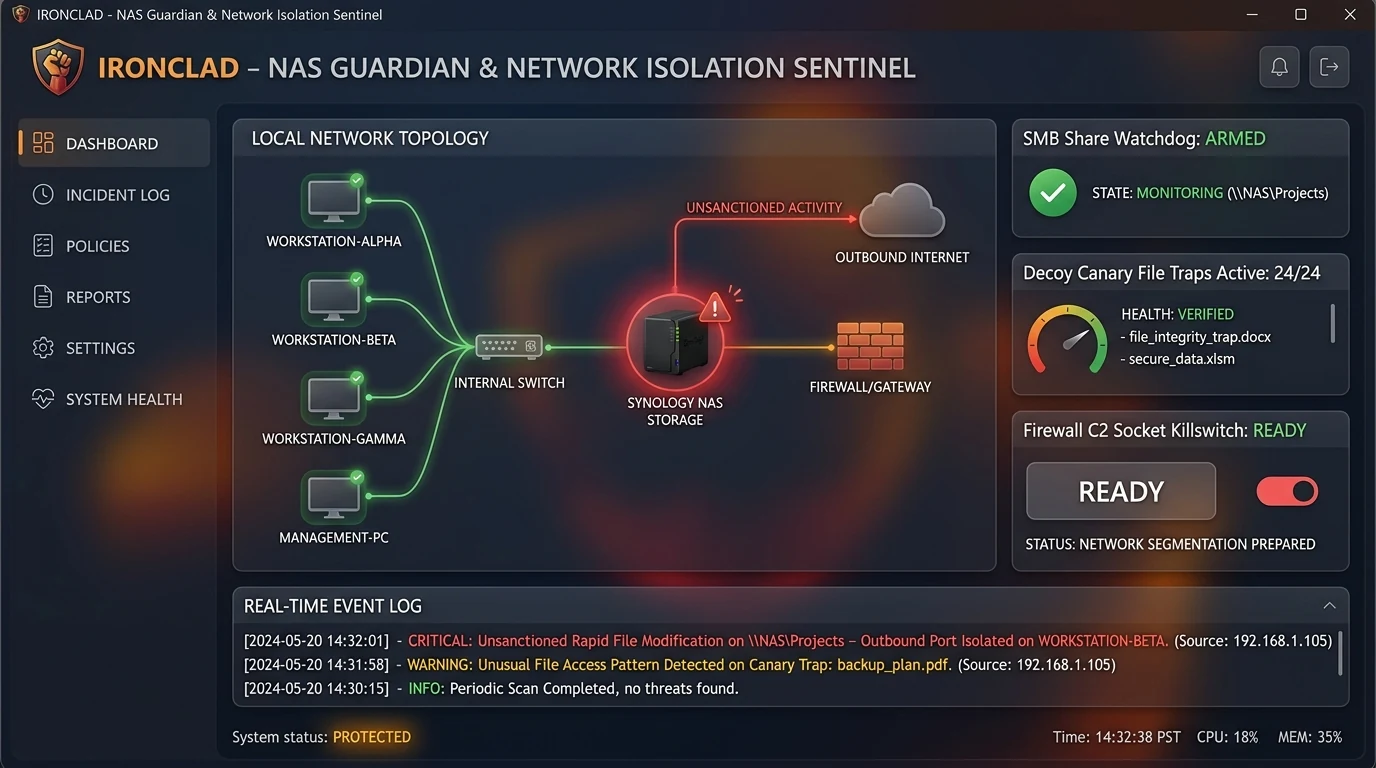
LOW-LEVEL TELEMETRY ENGINE
Simulatore Interattivo Console Kernel C++
Ironclad opera a livello di driver di sistema Windows (Minifilter `ironflt.sys`). Non subisce il rallentamento tipico dei software utente in interpreti gestiti: il motore compilato in C++ nativo ad alte prestazioni processa gli IRP a velocità sub-millisecondo, garantendo massima protezione con impatto CPU < 0.5%.
- Architettura nativa C++ / Win32 Minifilter senza overhead di runtime
- Disarmo proattivo ZwTerminateProcess prima del completamento di scritture non reversibili
- Isolamento delle socket di rete con Windows Filtering Platform (WFP) in 2ms
- Log forense firmato digitalmente per perizia tecnica probatoria in tribunale
$ ironclad-cli --kernel-guard --watch D:\Shared --watch C:\Work
[✓] Kernel Minifilter Driver Loaded: ironflt.sys (Altitude: 385200)
[✓] Shannon Entropy Engine Initialized — Baseline: 3.42 bits/byte
[✓] Sentinel Canaries Deployed: 32 traps active across 4 volumes
[✓] RAM Enclave Mounted on Z:\ (AES-256-GCM, 4096 MB, Zero-SSD)
[!] 11:42:19.102 — High write velocity detected on C:\Work\!00_accounting.xlsx
[!] 11:42:19.108 — Entropy Spike: H = 7.84 bits/byte (High Density Ciphering)
🚨 THREAT DETECTED: Unsigned binary attempting mass in-place write
PID 5284 [svchost32_helper.exe] → Parent: powershell.exe (Obfuscated)
⚡ KERNEL DISARM TRIGGERED at 11:42:19.119 (Delta: 11ms)
ZwTerminateProcess(5284, STATUS_SECURITY_SEVERITY_FATAL)
🛡️ NETWORK KILLSWITCH ENGAGED: WFP block rule applied to outbound sockets
✓ Threat Neutralized in 11ms. 0 files damaged. Forensic report: incident_2026-09-26.evtx
Divisione Pubblica Amministrazione & FF.OO.
Aiden Gov & P.A.
Soluzioni investigative e analitiche certificate per Forze dell'Ordine e Procure, progettate specificamente per automatizzare la gestione delle truffe online dalla denuncia alla CNR finale.
Dossier Operativo: Aiden
FF.OO. - Contrasto Frodi Finanziarie
AIDEN
Una piattaforma specifica per gestire tutte le procedure delle truffe online, dalla denuncia al verbale fino alla CNR (Comunicazione Notizia di Reato) finale pronta per la firma: estrae, verifica, arricchisce e collega i dati restando all'interno della rete sicura dell'ufficio.
9
Fasi della pipeline, dal caricamento al CNR
23
Fonti OSINT interrogate in un clic
14
Statistiche investigative in dashboard
100%
Elaborazione locale sicura (No Cloud)
01. Cosa affronta oggi un operatore, verbale alla mano
Data Entry Manuale
Intere ore perse a decifrare verbali cartacei disordinati per estrarre e copiare a mano anagrafiche, importi, date e contatti.
Frammentazione Strumenti
Decine di tab aperti contemporaneamente su browser diversi per interrogare registri, verificare IBAN e analizzare fonti sparse.
Silos Informativi
Nessuna condivisione: è impossibile accorgersi se lo stesso IBAN o la stessa e-mail sono già comparsi in una denuncia gestita da un collega.
01b. Demo Interattiva: La Risoluzione dei Tre Problemi (9 Fasi)
AIDEN SIMULATOR v3.1 // CORE ENGINE RUNNING
0:00
1
Input
2
Pulizia
3
AI Locale
4
Auto-Val
5
Umano
6
Query
7
Graph
8
CNR
9
Firma
aiden@local-host:~
01. INPUT
ANALISI IN CORSO
02. Dal caricamento alla firma, in nove passaggi
Ogni fase del flusso di lavoro rimane completamente verificabile e modificabile dall'operatore prima della chiusura del fascicolo.
1
[Input]
Ricezione e caricamento denuncia
Importazione del documento di denuncia o querela presentata dalla vittima di truffa online (PDF, immagini, verbali grezzi).
2
[Pulizia]
Estrazione e normalizzazione
Normalizzazione automatica dei formati ed estrazione del testo grezzo pulito.
3
[AI Locale]
Estrazione dati strutturati
LLM locale offline (via LM Studio) per estrarre anagrafiche, codici fiscali, IBAN, telefoni, wallet cripto.
4
[Automatico]
Validazione & Post-processing
Verifica automatica della sintassi dell'IBAN, del Codice Fiscale, geolocalizzazione IP ed identificazione della banca emittente.
5
[Umano]
Redazione verbale e verifica manuale
L'operatore verifica i dati estratti e compila il verbale d'identificazione o di sommarie informazioni tramite l'interfaccia visuale.
6
[Archivio]
Deduplica & Rilevamento convergenze
Incrocio dei dati istantaneo con l'archivio storico delle denunce per trovare legami investigativi (es. stesso IBAN, stesso numero).
7
[OSINT]
Arricchimento fonti aperte
Interrogazione silente e parallela di 23 fonti OSINT per acquisire informazioni su siti e domini fraudolenti.
8
[AI Cloud Grounding]
Generazione narrativa OSINT
Stesura della parte descrittiva/investigativa tramite Gemini con Search Grounding attivo per identificare broker, domini o trend abusivi.
9
[CNR Output]
Generazione CNR finale
Esportazione automatica della Comunicazione di Notizia di Reato (CNR) e del fascicolo completo in formato Word (.docx) pronti per la firma.
03. 23 fonti OSINT, un'unica schermata
Reputazione dei siti, registri dei regolatori finanziari, blockchain, telefoni ed email — interrogati insieme, senza aprire una scheda alla volta.
Reputazione Sito
6 Fonti
WHOIS
VirusTotal
ScamAdviser
Netcraft
PhishTank
Trustpilot
Analisi Tecnica
5 Fonti
URLScan.io
Wayback Machine
IP / Hosting
MXToolbox
Shodan
Registri Regolatori
6 Fonti
CONSOB
Banca d'Italia
CySEC
FCA
ESMA
IOSCO (150+ Authority)
Crypto & Telecom
6+ Fonti
Blockchain Detector
Chainalysis Risk Screening
AbuseIPDB
Phone Classification
DNS/MX Email Check
La funzionalità che cambia il lavoro
Denunce isolate diventano indizi di un'unica rete
Ad ogni nuova denuncia inserita, Aiden analizza IBAN, broker, telefoni e intestatari incrociandoli con l'archivio. Il sistema segnala immediatamente le convergenze e indica quale collega sta già trattando il fascicolo correlato.
Denuncia A · Sezione 1
Operatore Rossi
IT60 X054 ··· 3456
Stesso IBAN
Denuncia B · Sezione 3
Operatore Bianchi
IT60 X054 ··· 3456
Nessuno dei due uffici conosceva la pratica dell'altro: il collegamento emerge in tempo reale all'atto dell'estrazione dei dati, favorendo il coordinamento immediato delle indagini.
05. Standard di sicurezza per uso istituzionale
Progettato in conformità con i requisiti di blindatura delle reti dell'Amministrazione Pubblica e delle Forze dell'Ordine.
[Accessi]
Anti Brute-Force
Blocco dell'account dopo 5 tentativi errati e blocco IP automatico su 15 tentativi.
[Sessione]
Token CSRF & Sessioni blindate
Validazione di tutte le chiamate POST per prevenire attacchi Cross-Site Request Forgery.
[Dati]
Chiavi API personali
Le credenziali di arricchimento e OSINT sono cifrate e invisibili a chiunque altro, amministratori compresi.
Richiedi una Demo di Aiden o info P.A.
Se fai parte della Pubblica Amministrazione o di una Forza dell'Ordine, puoi richiedere una documentazione tecnica dettagliata o una demo operativa riservata.
Domande Frequenti
Tutto quello che c'è da sapere sul funzionamento delle licenze e dei simulatori.
Sì, tutti i software della suite (ForensicHub, Forensic Case Lab, C-Lab TriagePro, Video & Image Forensic e Android Forensic Preview) sono stati progettati per funzionare offline in scenari di isolamento assoluto (Air-Gapped). L'attivazione e la validazione della licenza PRO avvengono completamente offline tramite una chiave cifrata legata all'ID hardware del PC (BIOS UUID), garantendo la sicurezza delle prove.
Le licenze annuali includono l'accesso a tutti i rilasci intermedi. Quando viene pubblicata una nuova guida o un aggiornamento normativo (ad esempio le nuove direttive E-Evidence), riceverai un archivio zip cifrato da installare localmente.
Certamente. Offriamo licenze Team/Agency multi-postazione con sconti dedicati ed attivazione a chiave unica. Per grandi organizzazioni o reparti scolastico-didattici è possibile richiedere una Site License aziendale.
Il client desktop è leggero e compatibile con Windows 10/11 (64-bit). Richiede circa 200MB di spazio su disco per l'applicazione base. I simulatori pratici di Case Lab vengono avviati direttamente in-app o tramite strumenti del browser senza richiedere l'installazione di macchine virtuali pesanti.
La versione di valutazione di ForensicHub Pro (il database delle procedure operative) permette l'accesso completo offline per 3 giorni, includendo una filigrana trasparente personalizzata sulle guide. Per gli altri software della suite (TriagePro, Video Forensic e Android Forensic) è possibile testare le demo interattive online direttamente sul sito, oppure richiedere una licenza di prova temporanea compilando il modulo contatti e fornendo il proprio BIOS UUID.
C-Lab TriagePro è una suite portatile di acquisizione forense live progettata per essere avviata da chiavetta USB senza installazione sul sistema target (modalità Zero-Footprint). È destinata a consulenti tecnici d'ufficio (CTU), investigatori privati, forze dell'ordine e laboratori di analisi forense che necessitano di acquisire rapidamente evidenze digitali sul campo.
La Pro Suite Completa include tutti e cinque i software della piattaforma: ForensicHub Pro (240+ guide operative), Forensic Case Lab Pro (305+ casi reali e simulatori), C-Lab TriagePro (acquisizione forense live), Video & Image Forensic (analisi metadati e GPS) e Android Forensic Preview (mirroring e controllo mobile). Acquistando la Suite si ottiene uno sconto del 46% rispetto all'acquisto dei singoli prodotti, con un risparmio totale di € 646.
Android Forensic Preview è uno strumento professionale per il triage on-the-field di dispositivi Android. Consente il mirroring dello schermo a bassissima latenza, l'interazione da PC (anche per schermi touch rotti), la cattura di screenshot da framebuffer e la registrazione video forense con calcolo in tempo reale degli hash (SHA-256 e MD5) per preservare l'integrità della catena di custodia.
Sì, supportiamo la fatturazione elettronica PA con codice destinatario SDI, split payment IVA e i codici identificativi CIG/CUP quando richiesti. Per acquisti da parte di enti pubblici, forze dell'ordine o università, è sufficiente compilare il modulo preventivi B2B specificando le esigenze di fatturazione nelle note.
Nella sezione Prezzi, il tab "Crea Pacchetto" ti permette di selezionare quali software includere nel tuo pacchetto e il numero di licenze desiderato. Il sistema calcola in tempo reale il prezzo finale applicando automaticamente lo sconto pacchetto (fino al 37% con tutti e 3 i software) e lo sconto volume (fino al 30% per 11+ postazioni). Al termine, puoi inviare la richiesta di quotazione direttamente dal configuratore.
Sì, tutti i report generati da C-Lab TriagePro includono firma digitale con hash SHA-256, timestamp certificato e catena di custodia completa. I documenti sono formattati secondo gli standard richiesti dai tribunali italiani per le perizie informatiche e sono pronti per essere allegati come prove documentali in procedimenti civili e penali.
I software tradizionali creano archivi o allegati cifrati riconoscibili (come file .enc, .pgp o .zip protetti) che attirano l'attenzione di intercettazioni e vengono bloccati dai filtri firewall DPI aziendali. CryptoSteg Enterprise è l'unica soluzione a combinare nello stesso flusso crittografia militare autenticata AES-256-GCM, iniezione steganografica LSB/Append in file multimediali ordinari (PNG, PDF, WAV), marcatura invisibile anti-leak zero-width e scambio One-Shot a installazione zero per i destinatari.
CryptoSteg incapsula i file cifrati in un container HTML Vault autonomo. Il destinatario riceve un singolo file .html che può aprire con un doppio clic in qualsiasi browser (su Windows, Mac, Linux, iOS o Android) completamente offline. Una volta inserita la passphrase, il file viene decifrato in sicurezza nella memoria RAM senza passare dal cloud, permettendo al destinatario anche di generare una risposta cifrata al volo.
CryptoSteg inietta codici identificativi univoci composti da caratteri Unicode a larghezza zero invisibili all'interno del testo del documento. Anche se un collaboratore o cliente seleziona il testo, lo copia e lo incolla su un'altra applicazione (come WhatsApp, Word o email), il codice invisibile resta integrato nel testo. Lo Scanner Forense Anti-Leak di CryptoSteg consente di analizzare il frammento trapelato e identificare con precisione la fonte esatta della fuga di dati.
Tariffe & Piani
Seleziona la tipologia di servizio o licenza per visualizzare i dettagli dei costi.
🔍 Visualizzazione filtrata dal Wizard
CTU / CTP
Consulenza Forense
Perizie informatiche forensi certificate per procedimenti legali, penali e civili.
Su Preventivo
Richiedi preventivo personalizzato
- ✓Acquisizione certificata (Copia Forense)
- ✓Catena di custodia tracciabile e sicura
- ✓Analisi log, chat, file cancellati e metadati
- ✓Relazione tecnica asseverata per uso legale
CAMERA BIANCA
Recupero Dati
Diagnosi e recupero professionale in camera bianca ISO da supporti danneggiati fisicamente.
Su Preventivo
Diagnosi gratuita
- ✓Lavorazione in Camera Bianca ISO-5
- ✓Recupero da HDD, SSD, Pen Drive e Smartphone
- ✓Nessun dato recuperato = Nessun costo
- ✓Supporto cifrato di consegna incluso
SECURITY
Bonifica & Hardening
Rilevamento spyware (inclusi trojan governativi), bonifiche PC/Smartphone e messa in sicurezza.
Su Preventivo
Contattaci per fattibilità
- ✓Scansione e analisi profonda firmware/ROM
- ✓Rilevamento spyware invisibili e Trojan
- ✓Hardening e blocco vulnerabilità riscontrate
- ✓Report di sicurezza e certificato di bonifica
INTELLIGENCE
Indagini OSINT
Investigazioni digitali e reportistica basata sull'analisi di fonti aperte (OSINT) e intelligence web.
Su Preventivo
Contattaci per una valutazione gratuita
- ✓Rintracciabilità profili e dati pubblici
- ✓Investigazioni reputazionali e due diligence
- ✓OSINT aziendale e intelligence su asset
- ✓Report certificato utilizzabile in giudizio
WEB DEV
Sviluppo Siti Web
Sviluppo e pubblicazione di siti web moderni, veloci, sicuri, pronti per dispositivi mobili e SEO friendly.
Su Preventivo
In base alla complessità
- ✓Design responsivo e interfacce premium
- ✓Ottimizzazione SEO e velocità di caricamento
- ✓Pannello di gestione contenuti intuitivo
- ✓Hosting sicuro e setup caselle email inclusi
CUSTOM CODE
Applicativi su Misura
Sviluppo di script di automazione e applicativi desktop/web personalizzati su misura delle tue esigenze.
Su Preventivo
Analisi di fattibilità inclusa
- ✓Script in Python, Node.js, Bash o PowerShell
- ✓Automazione flussi di lavoro e data scraping
- ✓Applicativi desktop e web ad alte prestazioni
- ✓Codice pulito, documentato e testato
⭐ Best Value · Pacchetto Completo
Kit All-in-One
Suite Completa (7 Software)
La dotazione forense integrale: tutti e 7 i software professionali M2Labs sbloccati per 1 anno.
-62%
Separati: € 1.993/anno
€ 749
/ anno (IVA incl. · € 613,93 + IVA)
💎 Risparmi € 1.244/anno
Accesso illimitato + Offline Air-Gapped
Applicativi Inclusi nel Bundle (Tutti Sbloccati):
1. ForensicHub: 240+ guide ISO 27037
5. Android Forensic: Mirroring ADB live
2. Case Lab Pro: 305+ casi operativi
6. CryptoSteg Pro: Stego & Vault 2 GB
3. C-Lab Triage: Dump RAM & BitLocker
7. BlackBox Suite: Dead Man & Canary
4. Video Forensic: EXIF & Frame carving
Licenze Air-Gapped incluse
- ✦Tutti i 7 software sbloccati senza limitazioni funzionali
- ✦100% Offline Air-Gapped: nessun dato inviato a server cloud o terzi
- ✦Aggiornamenti continui e Supporto prioritario inclusi per 12 mesi
Suite Cyber-Defense
Dual-Shield (2 Software)
Cyber-Defense Suite
La suite integrata di contromisure digitali: include CryptoSteg Pro + BlackBox Pro con licenza 2 PC ciascuno.
Prossimo Rilascio
In Arrivo
In fase di test interno
⚡ Test & Preview
2 Postazioni PC per ciascun software
1. CryptoSteg Enterprise Pro (2 PC Workstation):
Steganografia LSB multi-carrier (Foto/PDF/WAV), Autonomous HTML Vault fino a 2 GB a zero-installazione, Ghost QR-Bridge (air-gap ottico) e Free Reader clienti illimitato.
2. BlackBox Suite Pro (2 PC Workstation):
Dead Man's Switch (Telegram/SMS), Shamir GF(256), Canary Trap per documenti, 50 Honeytokens/anno, Sentinella Anti-Ransomware e Perizia Forense PDF/A certificata.
- ✓Licenza 2 Postazioni PC per ciascuno dei 2 software (4 installazioni totali)
- ✓100% Offline Air-Gapped: nessuna telemetria, nessun cloud e massima riservatezza
- ✓Aggiornamenti continui e Assistenza prioritaria inclusi per 12 mesi
📦 Ti serve un singolo applicativo specifico?
Seleziona il tool di tuo interesse per vedere le specifiche e la licenza dedicata.
ℹ️ Tutti i software includono aggiornamenti per 1 anno
FH
ForensicHub Pro
ISO 27037
240+ guide metodologiche e verbali operativi CTU/CTP
€ 299
annui
▼
Database offline di riferimento con modulistica penale/civile, gestione rigorosa della catena di custodia digitale e conformità Legge 48/2008.
✓ 240+ procedure passo-passo
✓ Modelli di verbale Word/PDF
✓ 100% Offline Air-Gapped
CL
Forensic Case Lab Pro
305+ Casi
Simulatore forense, casi reali e 2.777 quiz interattivi con correzione
€ 149
annui
▼
Ambiente didattico e di validazione con simulatore FTK, Autopsy, Volatility e terminale CLI per testare le indagini prima del dibattimento.
✓ Scenari da 1 a 8 fasi progressive
✓ 2.777 Quiz con feedback immediato
✓ Attestato di completamento
TP
C-Lab TriagePro
Zero-Footprint
Live triage, estrazione chiavi BitLocker e dump RAM volatile
€ 349
annui
▼
Suite USB eseguibile a impronta zero su macchine Windows accese: calcola hash SHA-256 in tempo reale e genera report peritali certificati.
✓ Dump RAM & Recovery BitLocker
✓ Zero alterazione del target
✓ Report hash SHA-256
VF
Video & Image Forensic
ELA & EXIF
Analisi metadati, rilevamento manomissioni e deep frame carving
€ 299
annui
▼
Verifica integrità probatoria di filmati di videosorveglianza, fotografie e screenshot con estrazione stream fotogrammi.
✓ Frame carving avanzato
✓ Analisi ELA (Error Level Analysis)
✓ Mappatura GPS metadati
AF
Android Forensic Preview
No Root
Screen mirroring ADB live ed estrazione chat con hash SHA-256
€ 299
annui
▼
Ispezione forense mobile istantanea su dispositivi Android: logcat in tempo reale e acquisizione verbali senza manomettere il firmware.
✓ Specchio ADB alta definizione
✓ Acquisizione chat certificate
✓ Zero permessi di root richiesti
CS
CryptoSteg Enterprise Pro
Vault 2 GB
Steganografia LSB, Ghost QR-Bridge e HTML One-Shot Vault fino a 2 GB
In Arrivo
In fase di test
▼
Cifratura militare AES-256-GCM, occultamento in immagini/PDF/audio, watermarking anti-leak e invio fascicoli protetti decifrabili in RAM senza software per il cliente.
✓ HTML Vault fino a 2 GB a zero-install
✓ Ghost QR-Bridge (air-gap ottico)
✓ Free Reader clienti illimitato
BB
BlackBox Suite Pro
Cyber Deception
Dead Man's Switch, Shamir Secret Sharing e 50 Honeytokens/anno
In Arrivo
In fase di test
▼
Controspionaggio informatico attivo, trappole Canary Trap per documenti, sentinella anti-ransomware basata su entropia Shannon e perizia probatoria ex art. 234 c.p.p.
✓ Dead Man's Switch (Telegram/SMS)
✓ 50 Honeytokens esca all'anno
✓ Perizia Forense PDF/A certificata
Team Starter
Team Starter Suite
Ideale per piccoli studi associati di periti ed investigatori (da 3 a 5 postazioni).
-15%
Prezzo individuale: € 749
€ 459
/ licenza / anno (IVA inc.)
💰 Risparmi € 290 per licenza — € 870 in meno su 3 postazioni
Imponibile: € 376,23/licenza · Pacchetto minimo da 3: € 1.377 anziché € 2.247
- ✓Da 3 a 5 licenze attive della Pro Suite Completa
- ✓Fattura unica B2B con scomputo IVA
- ✓Attivazione offline centralizzata (BIOS/UUID)
- ✓1 Anno di aggiornamenti e guide incluse
Agency Core
Agency Core Suite
Ideale per agenzie investigative certificate e nuclei operativi di PG (da 6 a 10 postazioni).
-46%
Prezzo individuale: € 749
€ 399
/ licenza / anno (IVA inc.)
💰 Risparmi € 350 per licenza — € 2.100 in meno su 6 postazioni
Imponibile: € 327,05/licenza · Pacchetto minimo da 6: € 2.394 anziché € 4.494
- ✓Da 6 a 10 licenze attive della Pro Suite Completa
- ✓Supporto tecnico prioritario 24/7 incluso
- ✓Gestore delle licenze e delle chiavi centralizzato
- ✓1 Anno di aggiornamenti prioritari
Enterprise
Licenza Site / Custom
Per accademie, grandi dipartimenti istituzionali o laboratori con oltre 10 postazioni.
Su Misura
Valutazione personalizzata
- ✦Postazioni illimitate o Site-lock centralizzato
- ✦Sessione didattica live di formazione inclusa (2h)
- ✦Accordo SLA di livello Enterprise (SLA 99.9%)
- ✦Fatturazione PA e split payment disponibili
Calcola lo Sconto B2B Volume
Seleziona il numero di licenze desiderate per calcolare istantaneamente la percentuale di risparmio e il preventivo stimato.
5 Postazioni
Sconto Applicato
-15%
Prezzo Unitario:
€ 339
Risparmio Totale:
€ 300
Totale Stimato:
€ 1.695
Noleggio Licenze Temporanee
Noleggio Licenze On-Demand
Noleggia le soluzioni software per il tempo strettamente necessario alle tue indagini. Attivazione immediata senza vincoli annuali.
Seleziona Software da Noleggiare:
Min: 7 giorni
Max: 90 giorni
Selezioni Rapide:
Preventivo Noleggio
Software:
C-Lab TriagePro
Periodo:
7 giorni
Costo medio/giorno:
€ 7.00 / gg
Supporto tecnico:
Incluso
Totale Noleggio:
€ 49
(Imponibile: € 40,16 + IVA 22%)
Versione Demo
ForensicHub Demo
Manuale metodologico base offline per testare la struttura ed il diario locale.
€ 0
/ per sempre
- ✓14 Procedure Operative Base sbloccate
- ✓Matrici decisionali Windows e macOS
- ✓Diario locale e note personali offline
- ✓Nessuna chiave di licenza richiesta
Versione Demo
C-Lab TriagePro Demo
Terminale di triage interattivo con limitazione di comandi per testare la CLI.
€ 0
/ per sempre
- ✓Accesso al Triage Terminal simulato
- ✓Esegui comandi base (help, scan, triage)
- ✓Visualizza l'albero di directory USB fittizio
- ✓Nessuna chiave di licenza richiesta
Versione Demo
Video Forensic Demo
Modulo di simulazione e visualizzazione di metadati EXIF e timeline fotografica per testare l'algoritmo.
€ 0
/ per sempre
- ✓Accesso alla demo di estrazione metadati EXIF
- ✓Simulatore interattivo di geolocalizzazione GPS su mappa
- ✓Visualizzazione report di prova ed hash di integrità
- ✓Nessuna chiave di licenza richiesta
Versione Demo
Mobile Forensic Demo
Modulo di simulazione mirroring schermo, connessione ADB e log di catena di custodia in tempo reale.
€ 0
/ per sempre
- ✓Simulatore di connessione ADB e caricamento metadati
- ✓Prova dello screen mirroring e flash screenshot
- ✓Test di registrazione video con timer REC attivo
- ✓Nessuna chiave di licenza richiesta
Versione Demo
CryptoSteg Demo
Versione dimostrativa offline per testare l'occultamento e la cifratura su immagini e PDF.
€ 0
/ per sempre
- ✓Cifratura AES-256-GCM + PBKDF2
- ✓Steganografia su immagini PNG, BMP, JPG
- ✓Iniezione su file PDF e archivio STGARC
- ✓Scambio One-Shot HTML Vault autonomo
Versione Demo
Forensic Case Lab Demo
Simulatore interattivo base per l'addestramento introduttivo su casi reali.
€ 0
/ per sempre
- ✓1 Caso Pratico Completo (Facebook Takeout)
- ✓10 Quiz d'Esame con correzione immediata
- ✓Simulatore di analisi prove in tempo reale
- ✓Nessuna chiave di licenza richiesta
🔑
Sei un professionista o un dipartimento aziendale/governativo?
Puoi richiedere una licenza di valutazione FULL temporanea di 72 ore legata all'UUID del tuo PC per testare l'ecosistema completo in ambiente Air-Gapped.
// Esegui in PowerShell / Prompt dei Comandi:
wmic csproduct get uuid
Componi il Tuo Pacchetto su Misura
Scegli quali software includere per calcolare automaticamente lo sconto cumulativo fino al -62%.
1. Seleziona i Software da Includere:
Clicca su una card per aggiungere/rimuovere
ForensicHub Pro
240+ Guide · € 299/a
Forensic Case Lab Pro
305+ Casi · € 149/a
C-Lab TriagePro
Live Triage RAM · € 349/a
Video & Image Pro
EXIF, GPS Carving · € 299/a
Android Forensic Preview
Triage ADB Hash · € 299/a
CryptoSteg Enterprise Pro
In Arrivo • In fase di test
BlackBox Suite Pro
In Arrivo • In fase di test
2. Numero di Postazioni / Licenze:
1 Licenza
1
25
Preventivo Istantaneo
0 su 7 inclusi
€ 0
/ anno
(IVA inclusa · fatturabile)
Prezzo di Listino:
€ 0
Sconto Pacchetto:
0%
Sconto Quantità:
0%
Risparmio Totale:
€ 0
🏆 Miglior Offerta! Risparmio Massimo (-62%)
Matrice di Confronto Completa
Confronto Versioni Demo vs Singolo Pro vs Pro Suite
Confronta i dettagli operativi per scegliere tra la versione demo, la singola licenza Pro o l'ecosistema completo Pro Suite.
| Caratteristica / Modulo | Versione Demo | 💎 Singolo Pro(Hub Pro, Case Lab Pro, TriagePro, Video o Mobile) | 👑 Pro Suite Completa(Tutti i 5 Software Pro) |
|---|---|---|---|
| 📘 Database Procedure Operative | 14 Procedure Base | 240+ Procedure Sbloccate(in Hub Pro) | ✓ Tutte le 240+ Procedure Complete |
| 🧪 Laboratori & Casi Pratici FCL | 1 Caso (Facebook) | 49 Lab & 305 Casi(in Case Lab Pro) | ✓ Tutti i 49 Lab & 305 Casi Sbloccati |
| 🎯 Quiz d'Esame & Maratona | 10 Quiz Base | 2.777 Quiz Completi(in Case Lab Pro) | ✓ 2.777 Quiz + Maratona Cyberpunk |
| 💿 Simulatore FTK & Terminale CLI | Simulazione Base | Simulatore Avanzato E01/RAM | ✓ Simulatore Avanzato + Terminal CLI Nano |
| 🌐 Supporto Bilingue IT / EN | Solo Italiano | IT / EN sul Singolo Pro | ✓ IT / EN su Tutto l'Ecosistema |
| 🔒 Modalità 100% Offline Air-Gapped | ✓ Inclusa | ✓ Inclusa | ✓ Inclusa Certificata |
| ⚡ Triage & Acquisizione Live | Solo Demo Web | Sbloccato (in TriagePro) | ✓ Incluso nella Suite Completa |
| 🏷️ Licenziamento & Risparmio | Gratuito Permanente | €299/anno (Hub Pro)€149/anno (Case Lab Pro)€349/anno (TriagePro) | € 749 / anno(Risparmi € 646 sul Bundle -46%) |
Locale
Aiden Station
On-Premise Offline
Piattaforma investigativa per singola stazione locale. Estrazione, OSINT locale e generazione CNR.
Su Richiesta
Disponibile su MEPA / Affidamento Diretto
- ✓Pipeline di elaborazione locale delle denunce
- ✓Modello AI locale (nessun dato esce dall'ufficio)
- ✓23+ Fonti OSINT interrogate in un clic
- ✓Compilazione assistita del fascicolo e CNR
Comando Centralizzato
Aiden Enterprise
Multi-Ufficio Air-Gapped
Architettura server per Comandi Regionali o Nazionali. Condivisione sicura e correlazione incrociata delle frodi.
Trattativa Riservata
Certificazione di sicurezza governativa inclusa
- ✓Correlazione automatica dei dati tra tutti gli uffici
- ✓Database condiviso centralizzato di truffe online
- ✓Rilevamento IBAN/Email ricorrenti su scala nazionale
- ✓Integrazione Active Directory & Ruoli di Sicurezza
Integrità Forense & Validità Giuridica
Metodologie conformi agli standard scientifici internazionali e al codice di procedura penale, progettate per garantire l'inattaccabilità e l'ammissibilità legale delle prove digitali.
Conformità ISO/IEC 27037
Linee guida internazionali per l'identificazione, raccolta, acquisizione e conservazione delle prove digitali, assicurando la catena di custodia.
Conformità ISO/IEC 27042
Metodologie per l'analisi e l'interpretazione dei dati digitali, garantendo rigore scientifico e ripetibilità del metodo investigativo.
Sicurezza 100% Air-Gapped
Il software opera in ambiente isolato offline, impedendo fughe di dati ed escludendo contaminazioni esterne sulle evidenze.
Riproducibilità delle Prove
Tracciamento rigoroso e hashing (SHA-256) per assicurare che qualsiasi altro analista ottenga i medesimi risultati sull'evidenza.
Contatti
Contatti & Supporto
Sei un privato, un'azienda o un professionista del settore forense? Scrivici per perizie, recupero dati o licenze software.
Informazioni di Contatto
Contattaci
Info: m2labs@outlook.com
Assistenza: m2labs@outlook.com
Preventivi: m2labs@outlook.com
Licenze: m2labs@outlook.com
Orari di Supporto
Tutti i giorni 9:00 - 21:00
Digital Forensics & Sec
Consulenze Legali & Acquisizioni certificate
M2Labs rispetta la riservatezza e la sicurezza dei tuoi dati. Ogni comunicazione viene cifrata e gestita secondo le normative di confidenzialità professionale.
📋 Completamento Ordine Licenza
🏢 Richiesta di Preventivo Aziendale / B2B
Compila il modulo sottostante per richiedere un preventivo personalizzato (sconti sul volume per oltre 10 licenze, Site License, fatturazione PA con split payment).
Panoramica Architetturale
L'Ecosistema Forense Completo
L'Ecosistema nasce dall'integrazione sinergica di soluzioni indipendenti e complementari, progettate per coprire sia la rigorosa metodologia sia la pratica investigativa sul campo:
📘
1. ForensicHub Professional
Database Metodologico Offline (240+ Guide) Fornisce le procedure passo-passo, la normativa e le istruzioni dettagliate su come utilizzare i tool ufficiali nelle perizie (Windows, macOS, Mobile, Network e Cloud).
Esplora le Procedure →🧪
2. Forensic Case Lab
Laboratorio Pratico & Simulatori (305+ Casi) Contiene gli emulatori grafici del software (FTK Imager, Autopsy, USB Detective, BitLocker) e le console CLI per fare pratica ed analizzare i reperti dei casi.
Esplora i Simulatori →
👑 La Sinergia della Pro Suite Completa
Consulta le linee guida di ForensicHub mentre analizzi le evidenze reali in Case Lab per ottenere la preparazione forense definitiva.
GUIDA FORENSE ALLA SICUREZZA
Cos'è l'Attacco Man-in-the-Middle (MitM)?
Un attacco Man-in-the-Middle (MitM) si verifica quando un attaccante o un software malevolo si interpone segretamente tra due interlocutori (es. avvocato e cliente, perito e tribunale, o due filiali aziendali) che credono di comunicare in modo confidenziale.
I Rischi di un Attacco MitM:
- Intercettazione Silenziosa: Lettura furtiva di allegati email, bilanci, contratti o credenziali su reti Wi-Fi pubbliche, router compromessi o server di posta intermedi.
- Alterazione al Volo dei Dati: Modifica invisibile dei file (es. sostituzione di IBAN di pagamento, alterazione di clausole peritali) senza che il destinatario o mittente se ne accorgano.
- Frode e Spionaggio Industriale: Clonazione e manipolazione dell'identità digitale delle parti.
Come CryptoSteg Enterprise Neutralizza il Rischio MitM:
- Invisibilità ai Sistemi di Monitoraggio: I documenti viaggiano fusi dentro immagini PNG o audio WAV: nessun firewall o sniffer di rete rileva un file segreto o sospetto.
- Integrità Crittografica Autenticata AES-256-GCM: L'Auth Tag a 128 bit rileva qualsiasi tentativo di alterazione: se anche un solo bit viene modificato, la decifratura viene bloccata segnalando la manomissione.
- Container One-Shot Offline (HTML Vault): Lo scambio non transita su server cloud di terze parti: il destinatario apre e decifra il file in memoria protetta locale anche completamente disconnesso da Internet.
Ordine Registrato con Successo
Il tuo ordine è stato registrato ed inviato al reparto licenze.
Contatta gli Specialisti
Richiedi Assistenza
Recupero Dati
Recupero Account
Perizie Malware
Protezione Truffe
Consulenza / CTP
Investigazioni OSINT
Sviluppo Siti Web
Applicativi su Misura
Aggiunto al carrello!
Prodotto aggiunto
Area Riservata Clienti
Accesso protetto per il download di perizie e dati digitali cifrati
I file scaricati sono archivi compressi protetti da crittografia militare AES-256. Utilizza la password concordata con i tecnici M2Labs per estrarre i contenuti.
Consenso Cookie & GDPR
Questo sito utilizza solo cookie tecnici essenziali necessari per il corretto funzionamento dell'applicazione offline (come il salvataggio della lingua e del preventivatore). Non vengono utilizzati cookie di tracciamento o profilazione di terze parti.